Легкие инструменты для мониторинга и защиты вашего Linux VPS
Использование Linux VPS обеспечивает контроль, гибкость и производительность, но также означает, что вы несете ответственность за безопасность и оптимизацию вашей системы. К счастью, вам не потребуется громоздкое корпоративное программное обеспечение для мониторинга и защиты вашего VPS. Комбинация легких инструментов командной строки может эффективно выполнить эту задачу, не замедляя работу сервера.
В этом руководстве мы рассмотрим 10 маломощных инструментов, о которых должен знать каждый владелец VPS . Каждый из них экономно расходует ресурсы, прост в использовании и достаточно мощный, чтобы помочь вам поддерживать безопасность и производительность.
--------------
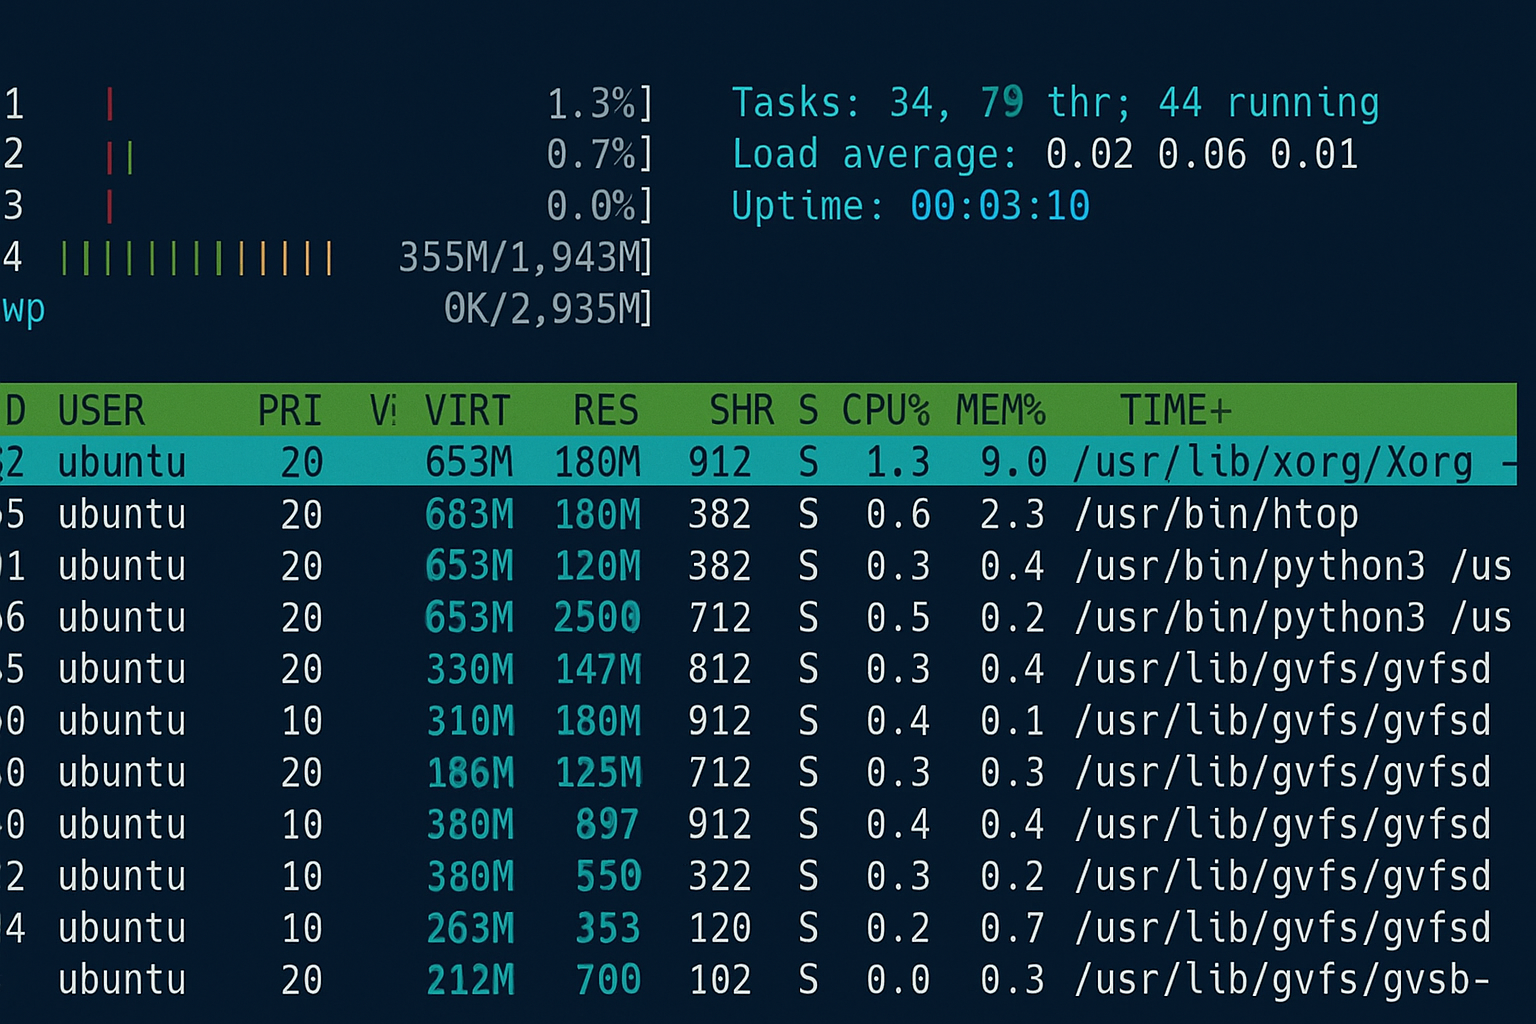
1. htop – Монитор процессов и ресурсов в реальном времени
**Назначение:** htop — это визуальный интерактивный инструмент для просмотра процессов и мониторинга системы. Это современная, красочная альтернатива классической команде «top».
**Пример использования:**
«`
sudo apt install htop

htop
«`
**Плюсы:**
– Чистый, цветовой интерфейс
– Позволяет легко завершать или переименовывать процессы
- Легкий и быстрый
**Минусы:**
– По умолчанию не отображает статистику дискового ввода-вывода.
– Отсутствует поддержка удаленного мониторинга
**Пример использования:** Идеально подходит для быстрого выявления ресурсоемких процессов на вашем VPS.
--------------
2. lsof – список открытых файлов и сетевых подключений
**Назначение:** Команда `lsof` (List Open Files) показывает, к каким файлам и портам в данный момент обращаются какие процессы. Это важный диагностический инструмент для выявления аномальной сетевой активности или открытых портов.
**Пример использования:**
«`
sudo lsof -i

sudo lsof /var/log/syslog
«`
**Плюсы:**
– Отлично подходит для расследования подозрительных связей
– Помогает обнаружить заблокированные или поврежденные файлы
– Доступно по умолчанию в большинстве систем
**Минусы:**
– Без фильтров вывод может быть подавляющим
**Пример использования:** Используйте его, когда подозреваете наличие бэкдора или хотите узнать, какой процесс использует определенный порт.
--------------
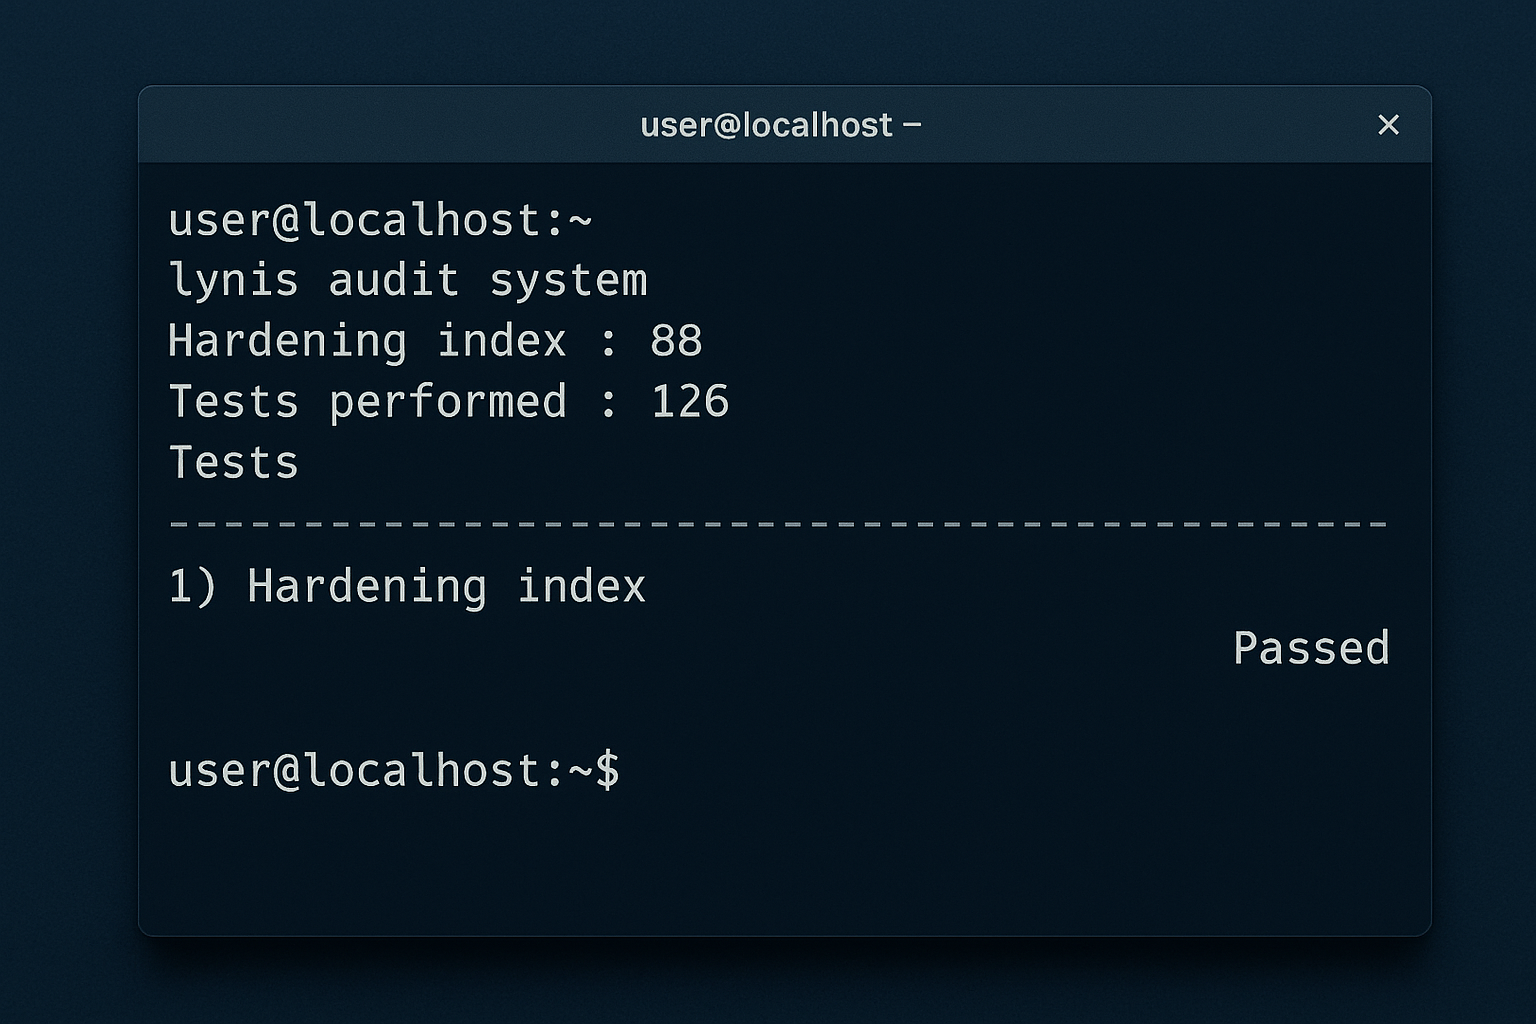
3. Lynis – инструмент аудита и усиления безопасности
**Назначение:** Lynis выполняет полный аудит системы, проверяя конфигурационные файлы, права доступа и настройки ядра для выявления уязвимостей в системе безопасности.
**Пример использования:**
«`
sudo apt install lynis

sudo lynis audit system
«`
**Плюсы:**
– Комплексное сканирование безопасности
– Дает подробные рекомендации по закалке
– Легкий и ненавязчивый
**Минусы:**
– Отчеты требуют ручной проверки и интерпретации
**Вариант использования:** Запускайте Lynis после первоначальной настройки VPS и регулярно после обновлений, чтобы гарантировать безопасность конфигураций.
--------------
4. Fail2ban – предотвращение атак методом подбора паролей
**Назначение:** Fail2ban сканирует файлы журналов на наличие подозрительных закономерностей (например, множественные неудачные попытки входа в систему) и автоматически блокирует IP-адреса нарушителей.
**Пример использования:**
«`
sudo apt install fail2ban

sudo systemctl enable --now fail2ban
«`
**Плюсы:**
– Автоматически защищает SSH и веб-сервисы
– Настраиваемые конфигурации тюрьмы
– Использует минимум системных ресурсов
**Минусы:**
– Неправильная настройка может привести к случайной блокировке легитимных IP-адресов.
**Вариант использования:** Необходим для всех публичных VPS-серверов с доступом по SSH.
--------------
5. UFW – простой брандмауэр
**Назначение:** UFW предоставляет простой интерфейс для управления правилами iptables, помогая пользователям легко включать или отключать порты.
**Пример использования:**
«`
sudo apt install ufw

sudo ufw enable

sudo ufw allow 22/tcp
«`
**Плюсы:**
– Простота использования даже для новичков
– Идеально подходит для небольших и средних VPS-настроек
– Регистрирует заблокированные соединения
**Минусы:**
– Отсутствуют расширенные функции, такие как управление трафиком.
**Вариант использования:** Базовая защита брандмауэра для повседневных нужд VPS.
--------------
6. rkhunter – обнаружение руткитов и бэкдоров
**Назначение:** Rootkit Hunter сканирует ваш VPS на наличие руткитов, бэкдоров и вредоносных эксплойтов. Он сравнивает системные бинарные файлы и ищет подозрительные изменения.
**Пример использования:**
«`
sudo apt install rkhunter

sudo rkhunter --check
«`
**Плюсы:**
– Обнаруживает скрытые и постоянные угрозы
– Легкий и простой в управлении
**Минусы:**
– Может генерировать ложные срабатывания
**Вариант использования:** Запланируйте регулярное сканирование с помощью cron для постоянной защиты.
--------------
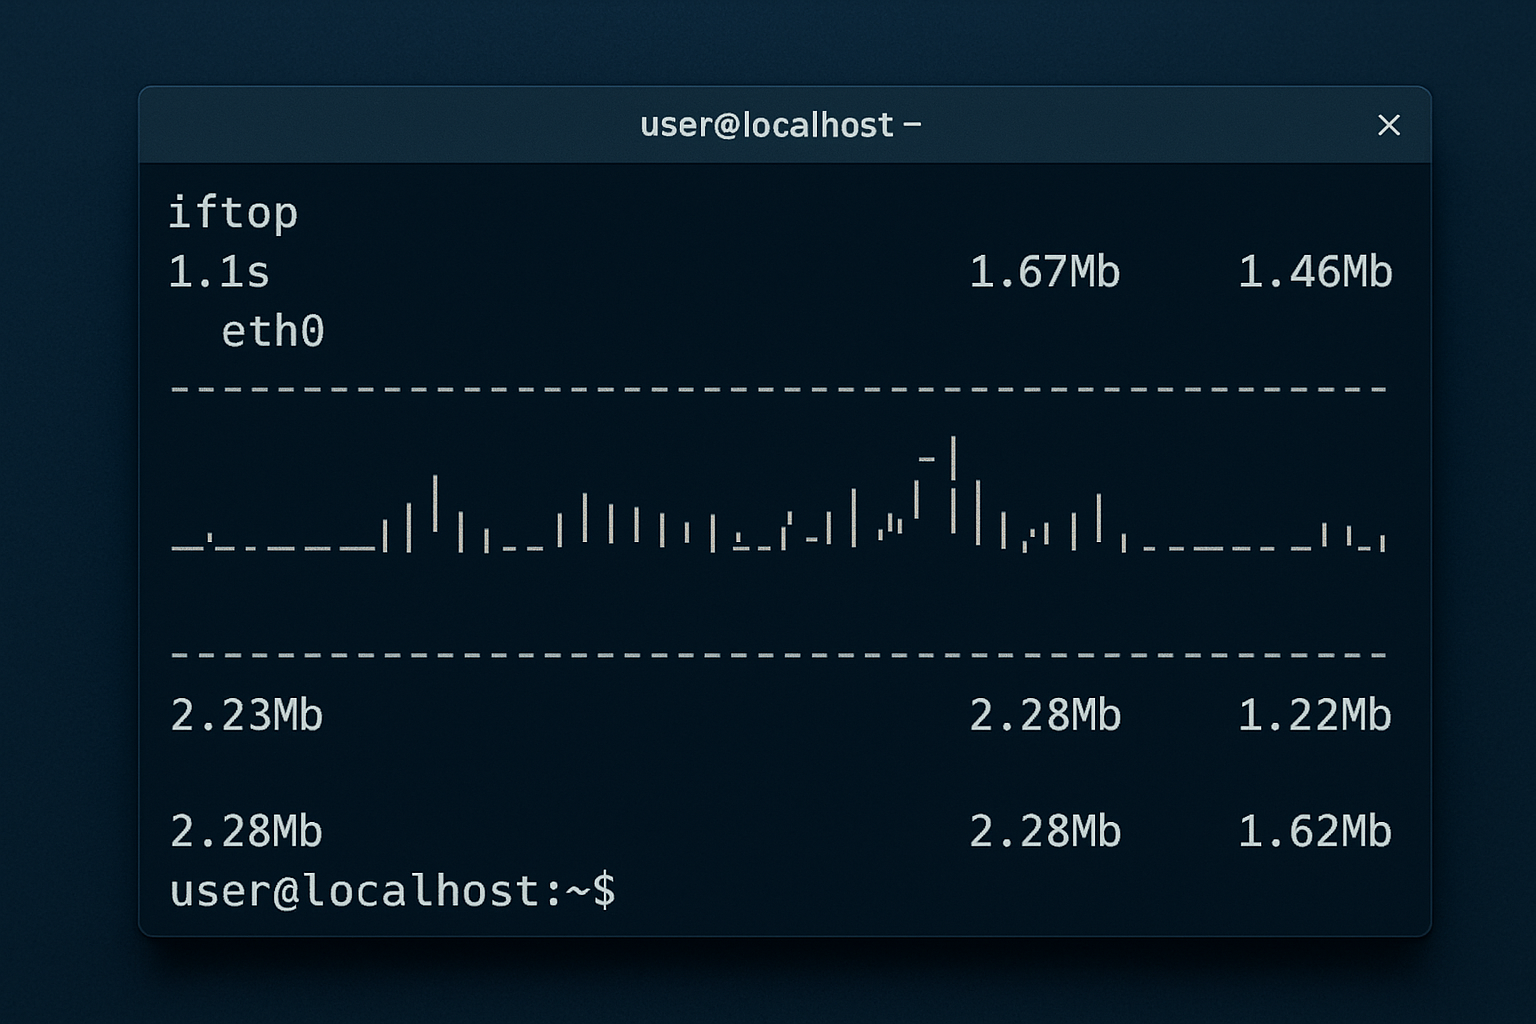
7. iftop – Мониторинг пропускной способности сети в реальном времени
**Назначение:** Iftop отображает активные сетевые соединения и использование полосы пропускания в режиме реального времени. Это аналог htop, но для сетевой активности.
**Пример использования:**
«`
sudo apt install iftop

sudo iftop
«`
**Плюсы:**
– Визуализация сетевого трафика в реальном времени
– Быстро обнаруживает необычную исходящую активность
– Очень низкая загрузка процессора
**Минусы:**
– Нет встроенного журнала или исторических данных
**Вариант использования:** Диагностика скачков пропускной способности или подозрительного исходящего трафика.
--------------
8. chkrootkit – Быстрый сканер руткитов
**Назначение:** chkrootkit ищет известные руткиты и модификации системы, которые могут указывать на компрометацию.
**Пример использования:**
«`
sudo apt install chkrootkit

sudo chkrootkit
«`
**Плюсы:**
– Высокоскоростное сканирование
– Работает практически на всех дистрибутивах Linux
**Минусы:**
– Ограниченное обнаружение новых или модифицированных руткитов
**Вариант использования:** Быстрая проверка целостности после крупных обновлений или сбоев системы.
--------------
9. ss / netstat – Мониторинг активных сетевых подключений
**Назначение:** Эти инструменты отображают сокеты, порты и сетевые подключения. ss — это современная замена netstat, работающая быстрее и с меньшими накладными расходами.
**Пример использования:**
«`
sudo ss -tuln
«`
**Плюсы:**
– Встроено в большинство систем Linux
– Идеально подходит для отладки сети
– Очень низкое потребление ресурсов
**Минусы:**
– Вывод только текстовый (без визуализации)
**Вариант использования:** Проверка наличия неожиданно открытых портов или активных подключений.
--------------
10. logwatch – Автоматизированный анализ журналов
**Назначение:** logwatch анализирует системные журналы и генерирует ежедневные сводки о действиях, ошибках и потенциальных проблемах.
**Пример использования:**
«`
sudo apt install logwatch

sudo logwatch --detail high --service all
«`
**Плюсы:**
– Отправляет ежедневные отчеты по электронной почте
– Отлично подходит для раннего обнаружения аномалий
– Легко настраивается
**Минусы:**
– Требуется настройка для снижения шума
**Вариант использования:** Ежедневно отслеживайте состояние и безопасность вашего VPS.
--------------
Дополнительные советы по усилению защиты VPS
Помимо использования этих инструментов, вы можете повысить безопасность своего VPS, используя следующие рекомендации:
1. Регулярно обновляйте свои пакеты и ядро.
2. Отключите вход по SSH-аккаунту root и используйте обычного пользователя с привилегиями sudo.
3. Настройте аутентификацию по ключам SSH вместо паролей.
4. Ограничьте открытые порты и закройте неиспользуемые службы.
5. По возможности используйте безопасные протоколы, такие как HTTPS, SFTP и TLS.
6. Регулярно создавайте резервные копии и храните их в безопасном месте.
7. Регулярно проверяйте системные журналы, чтобы своевременно выявлять необычное поведение.
8. Для расширенных настроек рассмотрите возможность использования инструментов обнаружения вторжений, таких как OSSEC или AIDE.
--------------
Заключение
Удобные инструменты мониторинга и безопасности помогут вам эффективно обслуживать ваш Linux VPS, не потребляя чрезмерных ресурсов. Независимо от того, управляете ли вы небольшим веб-сайтом или несколькими виртуальными серверами, эти инструменты обеспечивают прозрачность, контроль и защиту от распространённых угроз.
Вам не нужен мощный комплекс безопасности — достаточно правильного сочетания утилит с открытым исходным кодом. Такие инструменты, как htop, Lynis, Fail2ban и UFW, обеспечат бесперебойную и безопасную работу вашего VPS.
👉 Закажите свой VPS прямо сейчас и обеспечьте его надежную защиту.