Comment installer OpenVpn sur CentOS 7
Un réseau privé virtuel (VPN) crypte tout le trafic réseau, cachant les utilisateurs et les protégeant des réseaux non fiables. Il peut fournir une connexion sécurisée au réseau d'entreprise, contourner les restrictions géographiques et vous permettre de surfer sur le Web en utilisant les réseaux Wi-Fi publics tout en préservant la confidentialité de vos données. Mettez à jour les référentiels une fois de plus :


 Dans cet article, nous avons passé en revue les étapes de configuration d'un serveur VPN sur le système d'exploitation CentOS. En mettant en œuvre ces étapes et paramètres, les utilisateurs peuvent accéder à leur réseau à distance et utiliser une communication sécurisée et cryptée pour transférer des informations.
Qu’est-ce qu’OpenVPN ?
OpenVPN est le protocole VPN le plus connu utilisé dans la plupart des grands sites et entreprises nationaux et étrangers, et parfois ce protocole à lui seul suffit, nous en discuterons les raisons. Comme il existe un filtrage dans notre cher pays l'Iran, comme dans d'autres pays du monde, de nombreux utilisateurs utilisent le VPN pour le contourner, et que ce soit bien ou mal dépend de l'utilisateur.Libérez votre potentiel avec un VPS Linux. Acheter un VPS Linux maintenant et maîtrisez OpenVPN sur CentOS 7 !
Configurer OpenVPN sur centos 7
Un réseau privé virtuel (VPN) vous permet de parcourir des réseaux non fiables comme si vous étiez sur un réseau privé. Il vous permet d'accéder à Internet en toute sécurité depuis votre smartphone ou votre ordinateur portable lorsque vous êtes connecté à un réseau non fiable, comme le Wi-Fi dans un hôtel ou un café. Ce paramètre vous permet de sécuriser votre connexion et vos transactions sans fil lorsque vous vous connectez avec des connexions HTTPS et de protéger tout trafic HTTP non chiffré provenant d'un réseau non fiable. OpenVPN est une solution VPN open source et sécurisée complète avec open source (SSL) qui comprend une large gamme de paramètres. Dans ce didacticiel, vous allez configurer OpenVPN sur un serveur CentOS 7, puis le configurer pour qu'il soit accessible à partir d'un appareil client.Pré-requis :
- Un serveur exécutant CentOS 7 ou CentOS 8
- Un compte utilisateur ayant les privilèges root (sudo).
- La possibilité d'accéder à la fenêtre de ligne de commande/terminal
- Un nom de domaine ou un sous-domaine qui pointe vers votre serveur.
- Un ordinateur client qui se connectera au serveur OpenVPN.
Étape 1 : installer OpenVPN
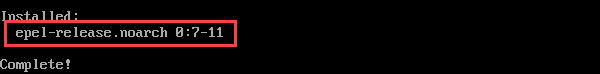
Exécutez la commande suivante pour mettre à jour le référentiel et les packages CentOS :yum mise à jour -yLe package OpenVPN n'est pas disponible dans le référentiel par défaut CentOS. OpenVPN, quant à lui, est accessible via le référentiel Extra Packages for Enterprise Linux (EPEL). Exécutez la commande suivante pour activer le référentiel EPEL :
miam installer epel-release -y
 Mettez à jour les référentiels une fois de plus :
yum mise à jour -yAvec la commande suivante, vous pouvez maintenant installer OpenVPN :
miam installez -y openvpn

Étape 2 : Configurer Easy RSA
L'étape suivante consiste à créer une infrastructure à clés publiques (PKI). Installez simple RSA, une application de ligne de commande permettant de créer et d'administrer une autorité de certification (CA) PKI. Easy RSA vous aide à établir une autorité de certification (CA) interne et à créer des paires de clés SSL pour protéger les connexions VPN. Utilisez la commande wget pour obtenir le package simple RSA. Si wget n'est pas installé sur votre machine CenOS, exécutez :miam, installez -y wgetLa version la plus récente de l'outil CLI au moment de la rédaction est la 3.1.6, que nous allons télécharger. Pour utiliser une version différente, consultez la page de version GitHub simple de RSA.
wget https://github.com/OpenVPN/easy-rsa/archive/refs/tags/v3.1.6.tar.gzEnsuite, extrayez l'archive téléchargée :
tar -xf v3.1.6.tar.gzCréez et placez les fichiers suivants dans un nouveau répertoire openvpn :
cd /etc/openvpn/Ensuite, sous le chemin /etc/openvpn, créez un sous-dossier appelé easy-rsa :
mkdir /etc/openvpn/easy-rsaSupprimez le répertoire extrait et remplacez-le par /etc/openvpn/easy-rsa :
mv /root/easy-rsa-3.1.6 /etc/openvpn/easy-rsaPour voir si vous avez réussi à tout migrer depuis le répertoire easy-rsa-3.1.6, cd /etc/openvpn/easy-rsa et utilisez ls pour afficher le contenu.
Étape 3 : Configurer OpenVPN
Après avoir installé OpenVPN et Easy RSA, vous pouvez procéder à la configuration du serveur OpenVPN. Les instructions de cette partie vous aideront à terminer la configuration de base. Vous pouvez la modifier en fonction de vos besoins. Revenez au répertoire racine avant d'exécuter l'une des instructions. Dans la fenêtre du terminal, saisissez cd et appuyez sur Entrée. Pour commencer, copiez le fichier server.conf d'exemple à partir du répertoire de documentation OpenVPN :cp /usr/share/doc/openvpn-2.4.9/sample/sample-config-files/server.conf /etc/openvpnSi vous ne trouvez pas l'exemple de fichier de configuration OpenVPN, utilisez la commande find pour le localiser :
trouver / -name serveur.confEnsuite, à l'aide de votre éditeur de texte préféré, ouvrez le fichier de configuration copié :
vi etc/openvpn/server.confLa commande affiche l'exemple de fichier de configuration OpenVPN. Les commentaires du fichier commencent par un hashtag # ou un point-virgule ;.

topology subnet(fait fonctionner l'installation d'OpenVPN comme un sous-réseau)push "redirect-gateway def1 bypass-dhcp"(demande au client de rediriger le trafic via le serveur OpenVPN)push "dhcp-option DNS 208.67.222.222"(utilise un résolveur OpenDNS pour se connecter à OpenVPN)push "dhcp-option DNS 208.67.220.220"(utilise un résolveur OpenDNS pour se connecter à OpenVPN)user nobody(exécute OpenVPN sans privilèges)group nobody(exécute OpenVPN sans privilèges)
tls-crypt monvpn.tlsauthRemarque : Le fichier de configuration définit les serveurs DNS à utiliser lors de la connexion à OpenVPN. Il est configuré par défaut pour utiliser les résolveurs OpenDNS, comme nous l'avons laissé. Vous pouvez également modifier les résolveurs DNS en modifiant les lignes « dhcp-option DNS 208.67.222.222 » et « dhcp-option DNS 208.67.220.220 ». Le fichier de configuration doit être enregistré et quitté.Enfin, utilisez la commande suivante pour produire la clé de chiffrement statique indiquée dans le fichier :
openvpn --genkey --secret /etc/openvpn/myvpn.tlsauth
Étape 4 : Générer des clés et des certificats
Il utilise un ensemble de scripts installés avec le programme pour générer des clés et des certificats. Afin d'éviter une reconfiguration à chaque fois que vous devez générer un certificat, vous pouvez modifier la configuration d'Easy RSA pour définir les valeurs par défaut utilisées pour les champs du certificat, y compris le pays, la ville et l'adresse e-mail souhaités. Nous allons commencer le processus de génération de clés et de certificats en créant un répertoire dans lequel Easy RSA stockera vos clés et certificats générés :sudo mkdir /etc/openvpn/easy-rsa/keysLes variables de certificat par défaut sont définies dans le fichier vars dans /etc/openvpn/easy-rsa, alors ouvrez ce fichier pour le modifier :
sudo nano /etc/openvpn/easy-rsa/varsFaites défiler jusqu'en bas du fichier et modifiez les valeurs commençant par KEY_export pour qu'elles correspondent à vos informations. Les éléments les plus importants : KEY_CN : saisissez ici le domaine ou le sous-domaine qui pointe vers votre serveur. KEY_NAME : vous devez saisir le nom du serveur. Si vous saisissez une autre valeur, vous devez également mettre à jour les fichiers de configuration server.key et server.crt correspondants. Autres variables que vous pouvez modifier dans ce fichier : KEY_COUNTRY : saisissez l'abréviation à deux lettres de votre pays de résidence. KEY_PROVINCE : indiquez le nom ou l'abréviation de votre département/région de résidence. KEY_CITY : saisissez le nom de votre ville. KEY_ORG : indiquez le nom de votre organisation ou entreprise. KEY_EMAIL : saisissez l'adresse e-mail à associer au certificat de sécurité. KEY_OU : indiquez le nom de l'unité organisationnelle à laquelle vous appartenez, généralement le nom de votre groupe ou de votre équipe. Vous pouvez ignorer les autres variables sans risque, sauf dans certains cas spécifiques. Après avoir effectué vos modifications, le fichier devrait ressembler à ceci : # Ce sont les valeurs par défaut des champs # qui seront insérés dans le certificat. # Ne laissez aucun de ces champs vide. export KEY_COUNTRY="US" export KEY_PROVINCE="NY" export KEY_CITY="New York" export KEY_ORG="Famaserver.com" export KEY_EMAIL="sammy@example.com" export KEY_EMAIL=sammy@example.com export KEY_CN=openvpn.example.com export KEY_NAME="server" export KEY_OU="Community" . . . Enregistrez et fermez le fichier. Pour commencer à générer les clés et les certificats, saisissez les nouvelles variables que vous avez définies dans le fichier vars dans le dossier et la ressource simple rsa :
cd /etc/openvpn/easy-rsa source ./varsExécutez le script RSA clean simple pour supprimer les clés et les certificats de ce dossier et générer la clé de licence :
./Nettoie toutEnsuite, créez l'autorité de certification avec le script build-ca. Il vous sera demandé de saisir des valeurs pour les champs du certificat, mais si vous définissez les variables dans le fichier WARS, toutes vos options seront déjà définies par défaut. Vous pouvez appuyer sur ENTER pour accepter chaque valeur par défaut :
./construire-caCe script crée un fichier appelé ca.key. Il s'agit de la clé privée utilisée pour signer vos certificats serveur et client. En cas de perte, vous ne pouvez plus faire confiance aux certificats de cette autorité de certification, et si quelqu'un parvient à accéder à ce fichier, il peut signer de nouveaux certificats et accéder à votre VPN à votre insu. Pour cette raison, OpenVPN recommande de stocker le fichier ca.key dans un emplacement qui peut être hors ligne et qui ne doit être activé que lors de la génération de nouveaux certificats. Ensuite, générez une clé de serveur et une licence à l'aide du script build-key-server :
./build-key-server serveurComme pour la création de CA, vous verrez les valeurs définies par défaut afin que vous puissiez saisir ENTER dans ces champs. De plus, il vous sera demandé de saisir un mot de passe de défi et un nom d'entreprise facultatif. Si vous saisissez un mot de passe de défi, vous serez invité à le faire lors de la connexion au VPN côté client. Si vous ne souhaitez pas définir de mot de passe de défi, laissez simplement cette ligne vide et appuyez sur ENTER. Enfin, saisissez Y pour valider les modifications. La dernière partie de la création des clés et des certificats de serveur consiste à générer un fichier d'échange de clés Diffie-Hellman. Pour ce faire, utilisez le script build-dh :
./construire-dhCela peut prendre plusieurs minutes. Une fois que vous avez fini de générer votre serveur en créant le fichier d'échange de clés, copiez les clés et les certificats du serveur du répertoire hotkeys vers le répertoire OpenVpn :
cd /etc/openvpn/easy-rsa/keys sudo cp dh2048.pem ca.crt server.crt server.key /etc/openvpnChaque client a également besoin d'un certificat pour authentifier le serveur OpenVPN. Ces clés et certificats sont générés sur le serveur et vous devrez ensuite les copier sur votre client, ce que nous ferons à l'étape suivante. Il est recommandé de générer des clés et des licences distinctes pour chaque client que vous souhaitez connecter à votre VPN. Étant donné que nous ne déploierons ici qu'un seul client, nous l'appellerons client, mais vous pouvez le remplacer par un nom plus descriptif si vous le souhaitez :
cd /etc/openvpn/easy-rsa ./build-key clientEnfin, copiez le fichier de configuration OpenSSL de la version ouverte, openssl-1.0.0.cnf, vers un nom de version, openssl.cnf. Ne pas le faire peut entraîner une erreur dans laquelle OpenSSL ne peut pas charger la configuration car il ne peut pas détecter sa propre version :
cp /etc/openvpn/easy-rsa/openssl-1.0.0.cnf /etc/openvpn/easy-rsa/openssl.cnfMaintenant que vous avez créé toutes les clés et certificats nécessaires pour votre serveur et votre client, vous pouvez passer à la configuration du routage entre les deux appareils.
Étape 5 : Configuration du pare-feu et du routage
Définir des règles de pare-feu
Commencez par inspecter votre zone active avec pare-feu :pare-feu-cmd --get-active-zonesVotre zone avec pare-feu sera affichée dans la sortie. Il est public dans l'exemple ci-dessous.

pare-feu-cmd --zone=public --add-service openvpnEnsuite, exécutez la commande suivante pour rendre permanents les ajustements susmentionnés :
pare-feu-cmd --zone=public --add-service openvpn --permanentPour vérifier si le service openvpn a été ajouté, exécutez la commande suivante :
pare-feu-cmd --list-services --zone=public

pare-feu-cmd --add-masqueradeDe plus, rendez-le permanent :
pare-feu-cmd --add-masquerade --permanentVérifiez que la mascarade a été ajoutée en exécutant :
pare-feu-cmd --query-masqueradeLa sortie doit répondre avec
yes.
Routage des configurations
Une fois les procédures précédentes effectuées, vous pouvez commencer à acheminer le trafic vers votre sous-réseau OpenVPN. Créez une variable qui représente l'interface réseau principale de votre serveur. VAR est le nom de la variable dans la commande ci-dessous. Vous pouvez cependant définir une variable avec le nom de votre choix.VAR=$(route IP obtenir 208.67.222.222 | awk 'NR==1 {print $(NF-2)}')Ensuite, à l'aide de la variable que vous avez définie précédemment, ajoutez définitivement la règle de routage :pare-feu-cmd --permanent --direct --passthrough ipv4 -t nat -A POSTROUTING -s 10.8.0.0/24 -o $VAR -j MASQUERADEPour voir les modifications, redémarrez Firewalld :
pare-feu-cmd --reloadActivez le transfert IP pour acheminer tout le trafic Web du client vers l'adresse IP du serveur. Ouvrez le fichier de configuration sysctl.conf :
vi /etc/sysctl.confAu début du fichier, ajoutez la ligne suivante :
net.ipv4.ip_forward = 1Enfin, redémarrez le service comme suit :
systemctl redémarrer network.service
Étape 6 : Démarrez OpenVPN
Exécutez la commande suivante pour démarrer le service OpenVPN :systemctl -f démarrer openvpn@server.serviceEnsuite, exécutez : pour qu'il démarre au démarrage.
systemctl -f activer openvpn@server.serviceVérifiez si le service est opérationnel en utilisant :
systemctl status openvpn@server.serviceLe résultat doit indiquer que le service OpenVPN du serveur est opérationnel (operating).
Étape 7 : configurer un client OpenVPN
Une fois le serveur OpenVPN configuré, vous pouvez configurer votre ordinateur client et le connecter au serveur. Chaque ordinateur client doit disposer de copies locales du certificat CA, de la clé client, du certificat SSL et de la clé de chiffrement, comme indiqué à l'étape 4. Recherchez et copiez les fichiers serveur suivants sur l'ordinateur client :- /etc/openvpn/easy-rsa/easyrsa3/pki/ca.crt
- /etc/openvpn/easy-rsa/easyrsa3/pki/client.crt
- /etc/openvpn/easy-rsa/easyrsa3/pki/private/client.key
- /etc/openvpn/myvpn.tlsauth
vi client.ovpnRemplissez les espaces vides avec les informations suivantes :client tls-client ca /path/to/ca.crt cert /path/to/client.crt key /path/to/client.key tls-crypt /path/to/myvpn.tlsauth remote-cert-eku « TLS Web Client Authentication » proto udp remote your_server_ip 1194 udp dev tun topology subnet pull user nobody group nobodyAssurez-vous de remplacer les parties en gras par vos valeurs respectives.

Enregistrez et fermez le fichier.
Étape 8 : connecter un client à OpenVPN
Les méthodes de connexion à OpenVPN varient en fonction du système d'exploitation de votre ordinateur client.Pour les utilisateurs de Linux
Exécutez la commande suivante pour vous connecter à OpenVPN :openvpn --config /chemin/vers/client.ovpn