Comment sécuriser RDP : meilleures pratiques pour protéger votre bureau à distance
RDP est devenu un outil essentiel dans le monde numérique d’aujourd’hui. Il permet d'accéder à un ordinateur depuis un autre emplacement, permettant ainsi de le contrôler. Cela place les administrateurs informatiques dans un endroit où ils peuvent facilement administrer les serveurs, tandis que les employés peuvent accéder aux ordinateurs de travail depuis n'importe où dans le monde. Cette commodité s’accompagne cependant de gros risques de sécurité apportés par RDP. Il existe des cas d'accès non autorisés et de cyberattaques ciblant RDP ; par conséquent, sécuriser les connexions RDP n’est pas quelque chose à prendre à la légère. Ce guide vous présente les meilleures pratiques pour sécuriser votre poste de travail distant et garantir l'intégrité des données et des systèmes.
Introduction au protocole de bureau à distance (RDP)
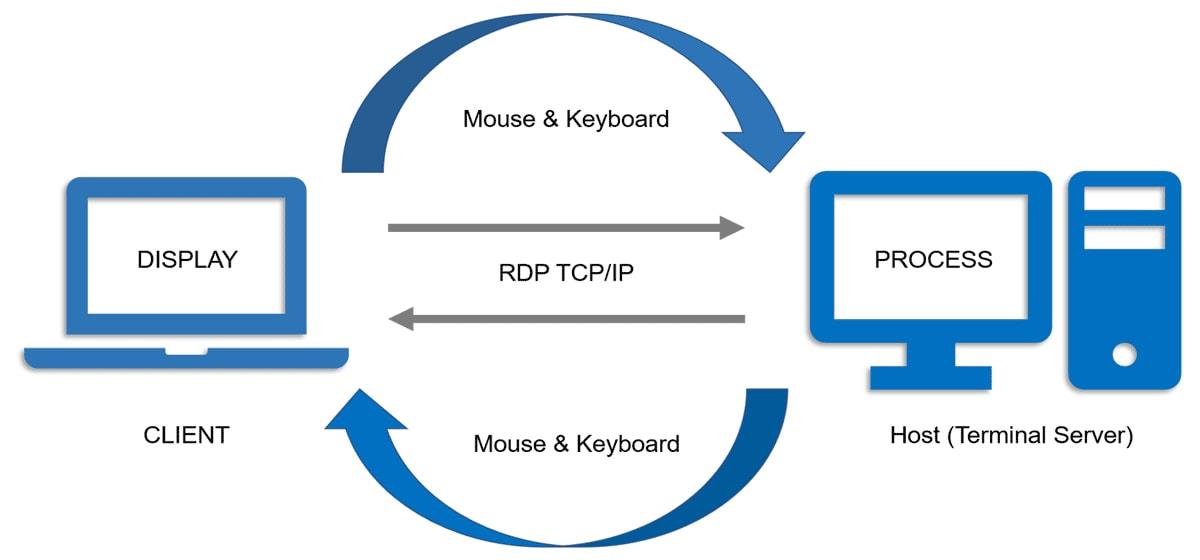
RDP est un protocole propriétaire développé par Microsoft qui permet de se connecter à un autre ordinateur via son adresse réseau. Ainsi, RDP offre un accès et un contrôle à une machine distante comme si l'utilisateur était physiquement présent devant celle-ci. Cette fonctionnalité s'avère particulièrement utile pour les administrateurs informatiques, notamment lorsque le serveur est situé à distance ou que les employés doivent travailler à domicile. Grâce à RDP, cette expérience utilisateur fluide et réactive est obtenue en envoyant en continu les données d'écran du périphérique client vers l'hôte distant, tout en retransmettant simultanément les saisies clavier et les mouvements de la souris vers ce dernier.
Qu’est-ce que le RDP et pourquoi est-il important ?
Remote Desktop Protocol est développé par Microsoft et permet d'accéder à un ordinateur de bureau distant, facilitant la gestion informatique, le travail à distance et le support technique. Il offre une productivité et une flexibilité accrues tant aux travailleurs à distance qu'aux administrateurs informatiques, mais il présente également des risques de sécurité. Avec sa large adoption dans l’utilisation et le stockage de données sensibles, le RDP est très souvent la cible des cybercriminels. La sécurité de RDP est donc indispensable pour contribuer à dissuader les accès non autorisés, les fuites de données et autres activités pernicieuses ; les meilleures pratiques seront très impératives pour protéger le système et les données.
Table des matières
Meilleures pratiques pour sécuriser RDP
Il est essentiel de sécuriser les connexions RDP contre les accès non autorisés et les cyberattaques. Les bonnes pratiques consistent à appliquer des méthodes pour garantir leur sécurité. Parmi celles-ci, on peut citer l'utilisation de mots de passe robustes, l'authentification à deux facteurs, l'authentification au niveau du réseau, la restriction d'accès via un pare-feu, la modification des ports par défaut et l'utilisation d'un réseau privé virtuel (VPN). Ces bonnes pratiques vous aideront grandement à sécuriser votre configuration de bureau à distance et à protéger vos systèmes contre les menaces potentielles.
Utilisez des mots de passe forts et une authentification à deux facteurs
Tout d’abord, il faut définir des mots de passe forts et uniques. L’activation du 2FA pour sécuriser RDP devrait suivre cela. Un mot de passe fort contiendra des lettres majuscules et minuscules. Il comprend également des chiffres et des caractères spéciaux. Évitez les mots très courants et les informations faciles à deviner, mais créez des phrases secrètes complexes. 2FA fournit cette couche de protection supplémentaire qui, associée à votre mot de passe, nécessite un autre moyen de vérification, comme un code envoyé à votre téléphone portable, pour permettre l'accès au cas où votre mot de passe serait compromis. Des outils tels que Microsoft Authenticator peuvent être utilisés pour activer 2FA pour une sécurité RDP supplémentaire.
Activer l'authentification au niveau du réseau (NLA)
L'authentification au niveau du réseau avec RDP améliore la sécurité en obligeant les utilisateurs à s'authentifier avant de démarrer une session complète. Cela aidera à empêcher les accès non autorisés et à réduire les attaques par déni de service. Pour activer NLA, accédez à l'onglet Distant dans les propriétés système de la machine distante et cochez la case « Autoriser les connexions uniquement à partir d'ordinateurs exécutant le Bureau à distance avec authentification au niveau du réseau ». Cette étape simple garantit que seuls les utilisateurs authentifiés seront connectés, fournissant ainsi une couche de protection essentielle pour votre configuration RDP.
Limiter l'accès à RDP et configurer des pare-feu
Une importance majeure de la configuration de RDP est de la verrouiller pour des raisons de sécurité. La liste blanche IP est un processus qui garantit une restriction aux adresses IP de confiance sélectionnées, évitant ainsi un éventuel accès non autorisé au serveur. Les règles de pare-feu suivent et gèrent le trafic hors de RDP pour garantir que seules les personnes autorisées peuvent s'y connecter. Les pare-feu agissent pour empêcher un attaquant d'exploiter les vulnérabilités du système. Examinez et mettez à jour régulièrement les règles de pare-feu à la lumière des modifications apportées au réseau. Ils minimisent considérablement le risque d’accès non autorisé à vos sessions de bureau à distance.
Changez le port RDP par défaut et utilisez des VPN
Par défaut, RDP écoute sur le port 3389, le même port attaqué par défaut. L'obscurité peut être ajoutée et les attaques automatisées réduites en remplaçant ce port par un autre port. Cela peut être manipulé soit en modifiant le registre Windows, soit par les paramètres de stratégie de groupe, garantissant qu'il n'est pas trop courant qu'un nouveau port soit utilisé pour la tâche. La sécurité est considérablement améliorée avec un VPN utilisé conjointement avec RDP, car le premier crée un tunnel crypté pour le trafic RDP, qui est très difficile à intercepter. La connexion à un VPN avant de démarrer la session RDP protège la transmission des données et anonymise le trafic réseau, offrant ainsi une protection solide pour les connexions de bureau à distance.
Mesures de sécurité supplémentaires
Certaines mesures complémentaires contribueront à accroître la sécurité des connexions Remote Desktop Protocol. Il s'agit de quelques-unes des meilleures pratiques pour protéger vos systèmes contre les accès non autorisés et autres cybermenaces. Garder le logiciel à jour régulièrement, surveiller vos systèmes, appliquer des politiques de verrouillage de compte, configurer les paramètres liés au délai d'expiration de la session et ne pas autoriser la redirection du presse-papiers mais conserver les journaux d'audit, constituent un environnement de sécurité robuste autour de vos connexions RDP.
Gardez le logiciel à jour et une surveillance régulière
Garder les logiciels à jour est essentiel pour la sécurité RDP ; généralement, les mises à jour incluent des correctifs pour les vulnérabilités que les attaquants peuvent utiliser. Garder votre système d'exploitation et votre logiciel RDP à jour réduira ces risques. Il est également important de surveiller les connexions RDP pour les surveiller afin de pouvoir détecter toute activité suspecte et y réagir. Configurez des alertes en cas de tentatives de connexion anormales ou d'accès à partir d'adresses IP inconnues, et analysez les journaux et le trafic pour pouvoir identifier à un stade précoce tout incident de sécurité possible et prendre des mesures correctives avant qu'ils ne dégénèrent en problèmes majeurs.
Politiques de verrouillage de compte et paramètres d'expiration de session
Les politiques de verrouillage de compte permettent de sécuriser efficacement les connexions RDP en raison du verrouillage de compte après un certain nombre de tentatives de connexion infructueuses, équilibrant ainsi sécurité et convivialité. De plus, les paramètres de délai d'attente des sessions sont capables de réduire les risques d'accès non autorisé en fermant automatiquement la session inactive après une période définie, par exemple 30 minutes. En appliquant ces deux politiques, vous disposerez de sessions RDP très sécurisées en réduisant les risques d'accès non autorisé.
Désactiver la redirection du Presse-papiers et les journaux d'audit
Redirection du Presse-papiers désactivée : la désactivation de cette option améliore la sécurité RDP en empêchant le transfert de données d'une machine locale vers une machine distante et vice versa. Cette fonctionnalité peut être désactivée pour une protection supplémentaire à l'aide des paramètres de stratégie de groupe. Il est également très important de conserver des journaux d’audit et de les vérifier régulièrement pour les activités RDP. Les journaux d'audit enregistrent toutes les tentatives de connexion et autres actions importantes ; ainsi, ils aident à détecter les comportements suspects et les accès non autorisés. Il configure des alertes automatisées pour les activités anormales afin de renforcer la sécurité. Vous serez en mesure de surveiller régulièrement les journaux d'audit, détectant ainsi et répondant rapidement aux incidents de sécurité pour garantir l'intégrité de votre environnement RDP.
Conclusion
La sécurité RDP est essentielle pour se protéger contre les accès non autorisés au système et les cyberattaques. RDP permet le contrôle informatique à distance ; il est donc crucial de comprendre le type de sécurité dont il a besoin. Ce document de bonnes pratiques couvrira l'utilisation de mots de passe forts, permettant l'authentification à deux facteurs et l'authentification au niveau du réseau, la restriction de l'accès à l'aide de pare-feu, la modification des ports par défaut et, enfin, l'utilisation d'un VPN. En outre, des logiciels à jour, la surveillance de l'activité, l'application de la politique de verrouillage des comptes, la définition de délais d'attente pour les sessions et la désactivation de la redirection du presse-papiers renforcent la sécurité. Action rapide, enquête et renforcement des mesures de sécurité en cas de violation des marches. Suivre ces étapes vous aidera à protéger vos connexions RDP de toute menace potentielle.