Herramientas ligeras para supervisar y proteger su VPS Linux
Al usar un VPS Linux, obtendrá control, flexibilidad y rendimiento, pero también será responsable de mantener su sistema seguro y optimizado. Afortunadamente, no necesita software empresarial complejo para monitorear y proteger su VPS. Una combinación de herramientas ligeras de línea de comandos puede realizar esta tarea de manera eficiente sin ralentizar su servidor.
En esta guía, exploraremos 10 herramientas ligeras que todo propietario de un VPS debería conocer. Cada herramienta consume pocos recursos, es fácil de usar y lo suficientemente potente como para ayudarte a mantener la seguridad y el rendimiento.
--------------
1. htop – Monitor de procesos y recursos en tiempo real
**Propósito:** htop es un visor de procesos visual e interactivo y un monitor del sistema. Es la alternativa moderna y colorida al clásico comando “top”.
**Ejemplo de uso:**
"`
sudo apt install htop

htop
"`
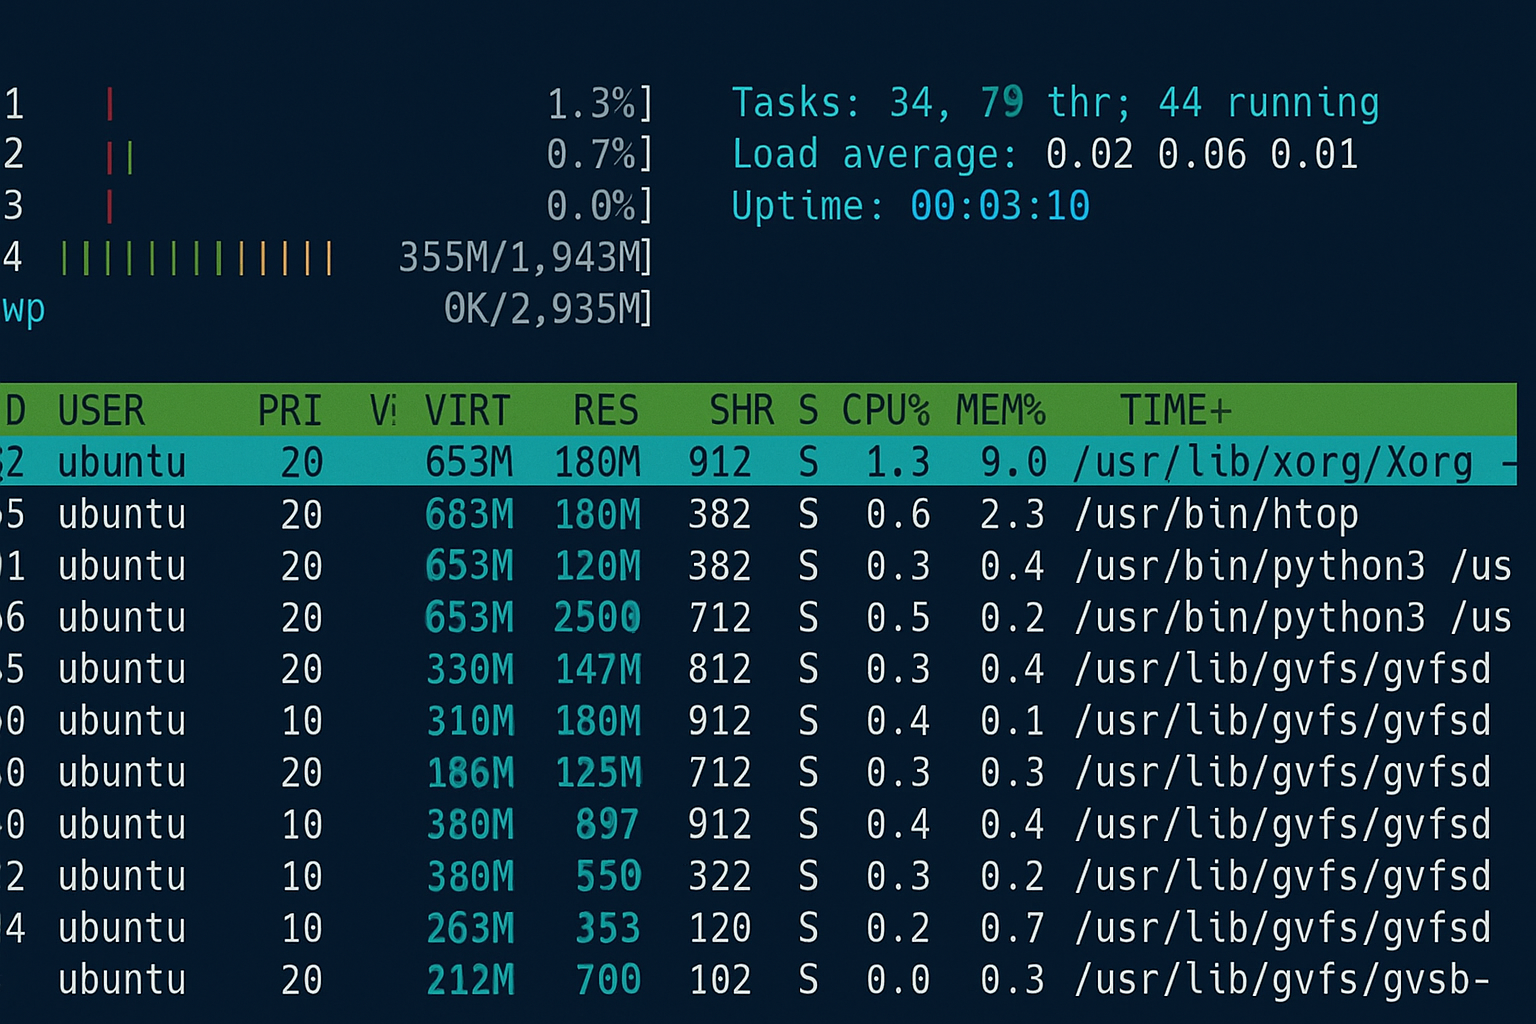
**Ventajas:**
– Interfaz limpia y codificada por colores
– Le permite matar o renovar procesos fácilmente
– Ligero y rápido
**Contras:**
– No muestra estadísticas de E/S de disco de forma predeterminada
– Carece de soporte de monitoreo remoto
**Caso de uso:** Ideal para identificar rápidamente procesos que consumen muchos recursos en su VPS.
--------------
2. lsof – Lista de archivos abiertos y conexiones de red
**Propósito:** lsof (Listar archivos abiertos) muestra qué archivos y puertos están siendo accedidos por qué procesos. Es una herramienta de diagnóstico esencial para identificar actividad de red anómala o puertos abiertos.
**Ejemplo de uso:**
"`
sudo lsof -i

sudo lsof /var/log/syslog
"`
**Ventajas:**
– Ideal para investigar conexiones sospechosas
– Ayuda a detectar archivos bloqueados o dañados
– Disponible de forma predeterminada en la mayoría de los sistemas
**Contras:**
– La salida puede ser abrumadora sin filtros
**Caso de uso:** Úselo cuando sospeche de una puerta trasera o desee confirmar qué proceso está usando un puerto específico.
--------------
3. Lynis: herramienta de auditoría y refuerzo de seguridad
**Objetivo:** Lynis realiza una auditoría completa del sistema, comprobando los archivos de configuración, los permisos y la configuración del kernel para detectar vulnerabilidades de seguridad.
**Ejemplo de uso:**
"`
sudo apt install lynis

sudo lynis audit system
"`
**Ventajas:**
– Análisis de seguridad completo
– Proporciona recomendaciones detalladas para el endurecimiento
– Ligero y no intrusivo
**Contras:**
– Los informes requieren revisión e interpretación manual
**Caso de uso:** Ejecute Lynis después de la configuración inicial del VPS y regularmente después de las actualizaciones para garantizar que las configuraciones permanezcan seguras.
--------------
4. Fail2ban – Prevención de ataques de fuerza bruta
**Objetivo:** Fail2ban analiza los archivos de registro en busca de patrones sospechosos (por ejemplo, múltiples intentos de inicio de sesión fallidos) y bloquea automáticamente las direcciones IP infractoras.
**Ejemplo de uso:**
"`
sudo apt install fail2ban

sudo systemctl enable --now fail2ban
"`
**Ventajas:**
– Protege SSH y los servicios web automáticamente
– Configuraciones de cárcel personalizables
– Utiliza recursos mínimos del sistema
**Contras:**
– Una configuración incorrecta puede bloquear accidentalmente direcciones IP legítimas
**Caso de uso:** Esencial para todos los servidores VPS públicos con acceso SSH.
--------------
5. UFW – Cortafuegos sencillo
**Propósito:** UFW proporciona una interfaz sencilla para administrar las reglas de iptables, lo que ayuda a los usuarios a habilitar o deshabilitar puertos fácilmente.
**Ejemplo de uso:**
"`
sudo apt install ufw

sudo ufw enable

sudo ufw allow 22/tcp
"`
**Ventajas:**
- Fácil de usar, incluso para principiantes.
– Perfecto para configuraciones de VPS pequeñas y medianas
– Registra conexiones bloqueadas
**Contras:**
– Carece de funciones avanzadas como la modelación del tráfico.
**Caso de uso:** Protección de firewall básica para las necesidades diarias de VPS.
--------------
6. rkhunter – Detección de rootkits y puertas traseras
**Objetivo:** Rootkit Hunter analiza su VPS en busca de rootkits, puertas traseras y exploits maliciosos. Compara los binarios del sistema y busca cambios sospechosos.
**Ejemplo de uso:**
"`
sudo apt install rkhunter

sudo rkhunter --check
"`
**Ventajas:**
– Detecta amenazas ocultas y persistentes
– Ligero y fácil de usar.
**Contras:**
– Puede generar falsos positivos
**Caso de uso:** Programe escaneos regulares a través de cron para una protección continua.
--------------
7. iftop – Monitoreo del ancho de banda de la red en tiempo real
**Objetivo:** Iftop muestra las conexiones de red activas y el uso del ancho de banda en tiempo real. Es similar a htop, pero para la actividad de red.
**Ejemplo de uso:**
"`
sudo apt install iftop

sudo iftop
"`
**Ventajas:**
– Visualización en tiempo real del tráfico de la red
– Detecta rápidamente actividad saliente inusual
– Muy bajo uso de CPU
**Contras:**
– Sin registro integrado ni datos históricos
**Caso de uso:** Diagnosticar picos de ancho de banda o tráfico saliente sospechoso.
--------------
8. chkrootkit – Escáner rápido de rootkits
**Propósito:** chkrootkit busca rootkits conocidos y modificaciones del sistema que puedan indicar una vulneración de seguridad.
**Ejemplo de uso:**
"`
sudo apt install chkrootkit

sudo chkrootkit
"`
**Ventajas:**
– Escaneos de alta velocidad
– Funciona en casi todas las distribuciones de Linux
**Contras:**
– Detección limitada de rootkits más nuevos o personalizados
**Caso de uso:** Verificación rápida de integridad después de actualizaciones importantes o violaciones del sistema.
--------------
9. ss / netstat – Monitorear conexiones de red activas
**Propósito:** Estas herramientas muestran sockets, puertos y conexiones de red. ss es el reemplazo moderno de netstat y se ejecuta más rápido con menos sobrecarga.
**Ejemplo de uso:**
"`
sudo ss -tuln
"`
**Ventajas:**
– Integrado en la mayoría de los sistemas Linux
– Ideal para la depuración de redes
– Consumo muy bajo de recursos
**Contras:**
– La salida es solo texto (sin visualización)
**Caso de uso:** Verificar puertos abiertos o conexiones activas inesperadas.
--------------
10. logwatch – Análisis automatizado de registros
**Propósito:** Logwatch analiza los registros del sistema y genera resúmenes diarios sobre actividades, errores y posibles problemas.
**Ejemplo de uso:**
"`
sudo apt install logwatch

sudo logwatch --detail high --service all
"`
**Ventajas:**
– Envía informes diarios por correo electrónico
– Ideal para la detección temprana de anomalías
– Fácil de configurar
**Contras:**
– Requiere ajuste para reducir el ruido
**Caso de uso:** Mantenga visibilidad diaria sobre la salud y seguridad de su VPS.
--------------
Consejos adicionales para el fortalecimiento de VPS
Además de utilizar estas herramientas, puede mejorar la seguridad de su VPS con las siguientes prácticas recomendadas:
1. Actualice periódicamente sus paquetes y kernel.
2. Deshabilite el inicio de sesión SSH root y utilice un usuario normal con privilegios de sudo.
3. Configure la autenticación de clave SSH en lugar de contraseñas.
4. Limite los puertos abiertos y cierre los servicios no utilizados.
5. Utilice protocolos seguros como HTTPS, SFTP y TLS siempre que sea posible.
6. Realice copias de seguridad periódicas y guárdelas de forma segura.
7. Supervise los registros del sistema con frecuencia para identificar comportamientos inusuales de forma temprana.
8. Considere herramientas de detección de intrusiones como OSSEC o AIDE para configuraciones avanzadas.
--------------
Conclusión
Las herramientas ligeras de monitorización y seguridad le ayudan a mantener su VPS Linux eficientemente sin consumir recursos excesivos. Tanto si gestiona un sitio web pequeño como varios servidores virtuales, estas herramientas le ofrecen transparencia, control y protección contra amenazas comunes.
No necesitas una suite de seguridad masiva, solo la combinación perfecta de utilidades de código abierto. Herramientas como htop, Lynis, Fail2ban y UFW pueden mantener tu VPS funcionando de forma fluida y segura.
👉 Solicita tu VPS ahora y protégelo de forma eficiente.