Cómo hacer una copia de seguridad de un servidor o VPS: La guía definitiva de 2026
Realizar copias de seguridad de un servidor o VPS es fundamental para la administración de sistemas. Por muy estable que parezca su infraestructura hoy, problemas como fallos de hardware, borrado accidental, ciberataques, actualizaciones corruptas o interrupciones del servicio pueden ocurrir en cualquier momento. Sin una copia de seguridad adecuada, incluso un incidente menor puede convertirse en una grave interrupción del negocio. Una buena estrategia de copias de seguridad no se limita a guardar archivos, sino que garantiza que todo el servicio pueda restaurarse de forma rápida y precisa cuando sea necesario.
Paso 1: Planificación y estrategia. Pueden ocurrir fallos, eliminaciones accidentales, ciberataques, actualizaciones corruptas o interrupciones del servicio del proveedor.
El primer paso para realizar copias de seguridad de un servidor o VPS es planificar con precisión qué datos se deben proteger. Debe identificar toda la información importante, incluidos los archivos del sitio web, los archivos de la aplicación, las bases de datos, los archivos de configuración, los certificados SSL, los directorios de usuarios y las tareas programadas. A continuación, defina cuánta pérdida de datos es aceptable para su proyecto y con qué rapidez debe restaurarse el servidor tras un fallo. Aquí es donde cobran importancia el Objetivo de Punto de Recuperación (RPO) y el Objetivo de Tiempo de Recuperación (OTR). También debe decidir durante cuánto tiempo se almacenarán las copias de seguridad, por ejemplo, copias de seguridad diarias durante siete días, copias de seguridad semanales durante un mes y copias de seguridad mensuales durante varios meses.
Paso 2: Preparación del entorno
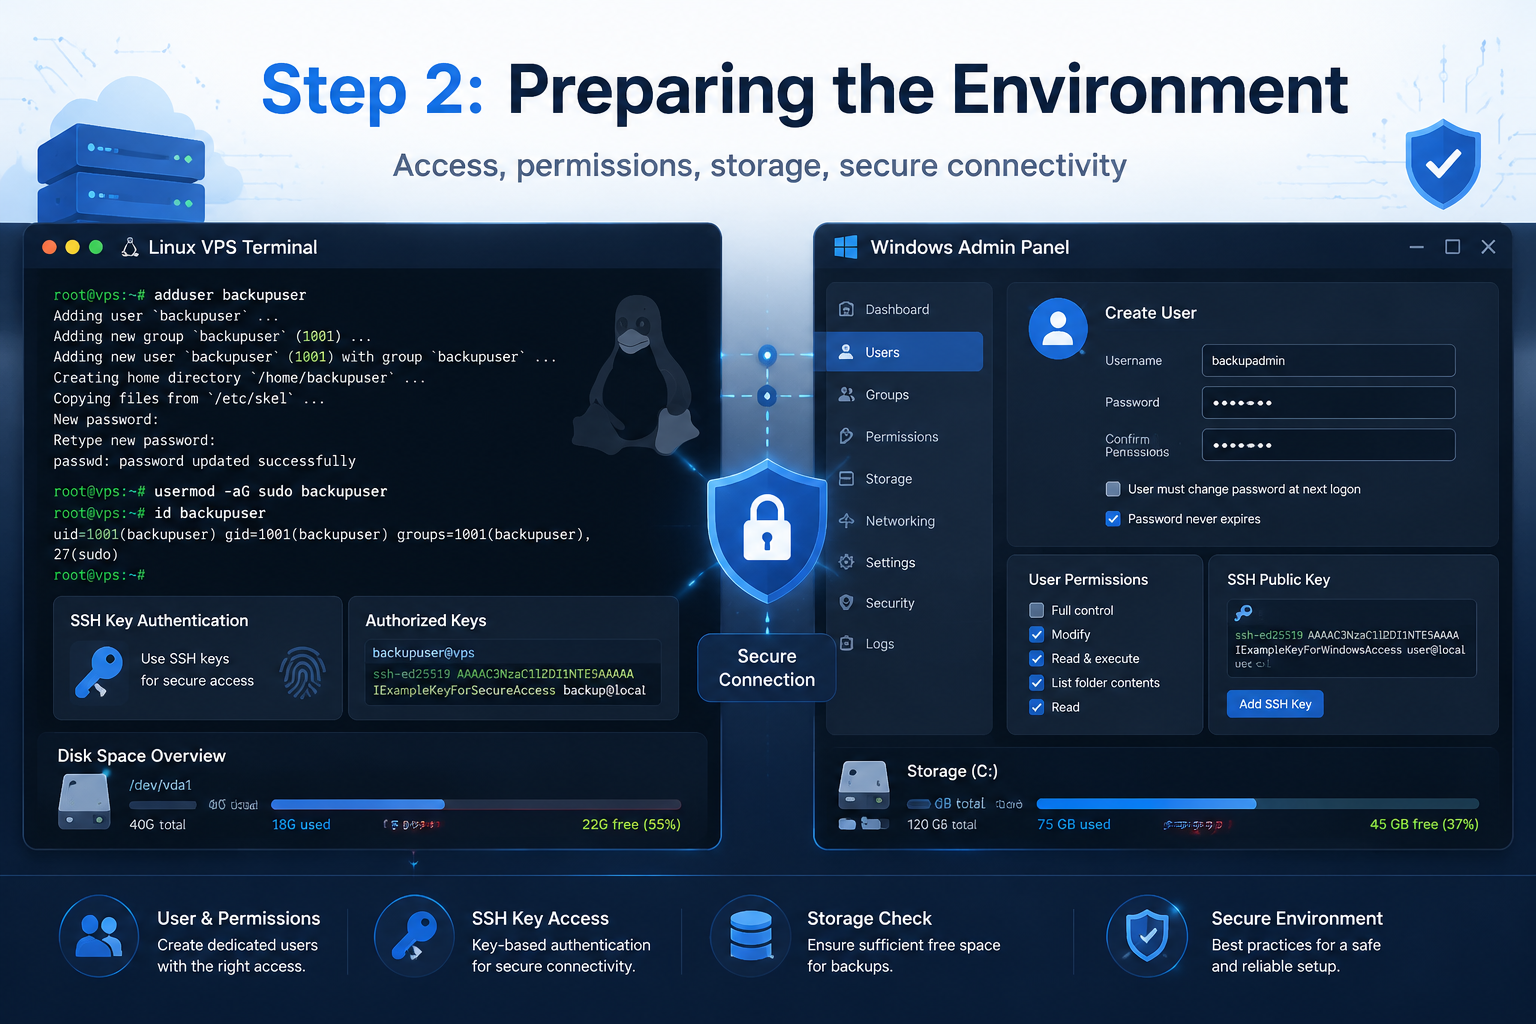
Antes de iniciar la copia de seguridad, el entorno debe estar preparado. Asegúrese de tener acceso de superusuario (root) en Linux o de administrador (administrador) en Windows para poder leer todos los archivos y servicios necesarios. Es más seguro crear un usuario de copia de seguridad dedicado con permisos limitados en lugar de usar la cuenta principal de superusuario para todo. También debe verificar el espacio en disco disponible tanto en el servidor de origen como en el de destino. Si va a transferir copias de seguridad a otro servidor, configure la autenticación segura mediante clave SSH para que las tareas automatizadas se ejecuten sin solicitar contraseña.
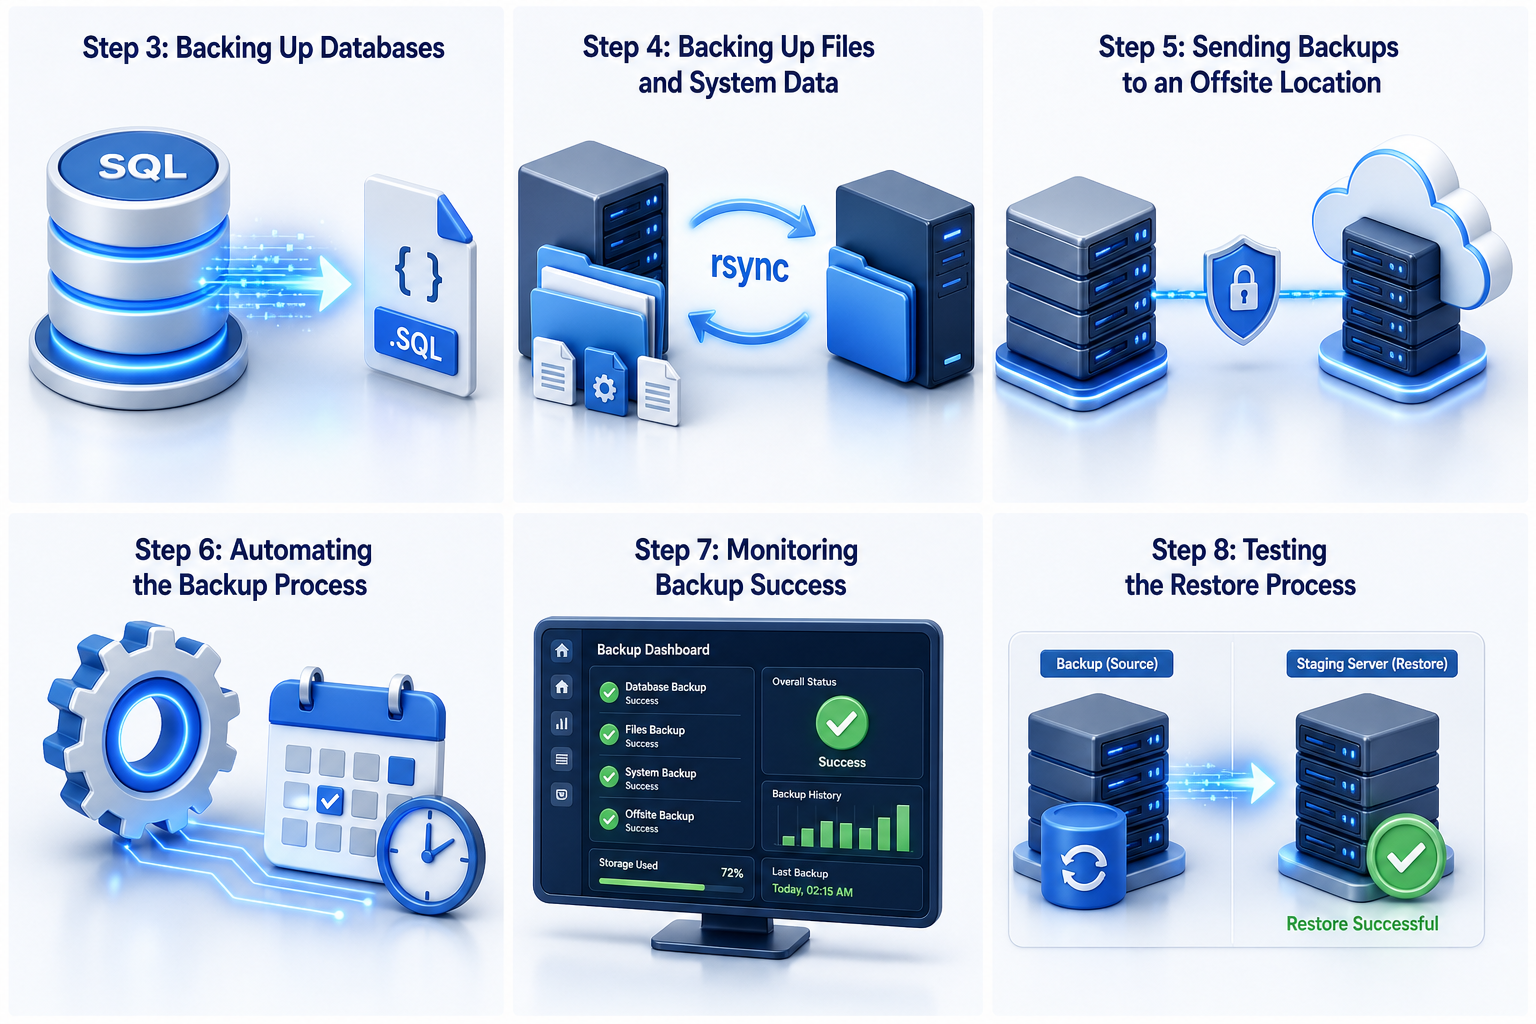
Paso 3: Copia de seguridad de las bases de datos
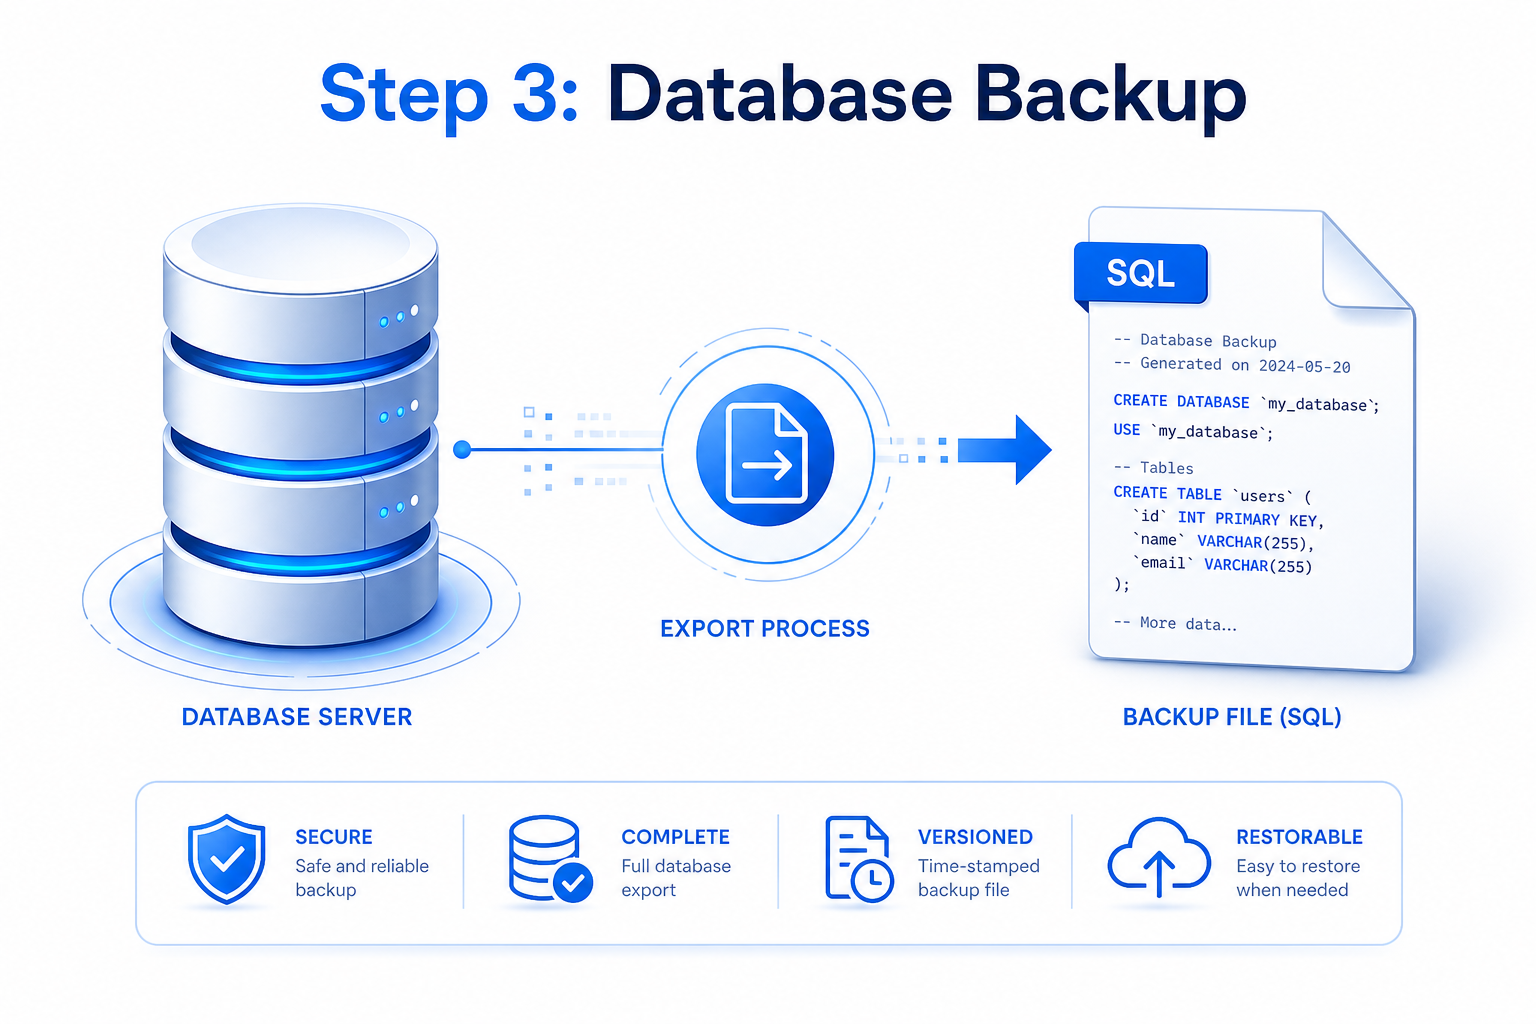
Las bases de datos deben respaldarse cuidadosamente porque cambian constantemente mientras el servidor está en funcionamiento. Nunca debe confiar en simplemente copiar archivos de base de datos sin procesar a menos que el servicio esté correctamente detenido y el método esté diseñado para ese motor. Para MySQL o MariaDB, utilice `mysqldump` para crear una exportación limpia de la base de datos en formato SQL. Para PostgreSQL, utilice `pg_dump`o`pg_dumpall`dependiendo de si desea una sola base de datos o todo el clúster. Guarde cada copia de seguridad con una marca de tiempo en el nombre del archivo para que pueda identificar fácilmente el punto de restauración correcto más adelante.
Paso 4: Copia de seguridad de archivos y datos del sistema
Después de exportar las bases de datos, el siguiente paso es hacer una copia de seguridad del sistema de archivos y de los datos importantes del servidor. Esto incluye archivos del sitio web, contenido subido, código de la aplicación, archivos de configuración del sistema, directorios de inicio de usuario, certificados SSL y trabajos cron. Una de las mejores herramientas para este propósito es `rsync` porque solo transfiere los datos modificados, lo que ahorra tiempo y ancho de banda. Otra opción útil es `tar`, que crea un archivo comprimido que es fácil de almacenar y mover. Durante este proceso, debe excluir directorios temporales del sistema como `/proc`, `/sys`, `/tmp`, `/dev`, and `/run` porque no contienen datos comerciales recuperables.
Paso 5: Envío de copias de seguridad a una ubicación externa.
Una copia de seguridad es mucho más fiable cuando se almacena fuera del entorno del servidor original. Si guarda las copias de seguridad en el mismo VPS, pueden perderse en caso de fallo de hardware, infección por ransomware, eliminación accidental o interrupción del servicio del proveedor. Para evitar este riesgo, envíe sus archivos de copia de seguridad a un destino externo, como un almacenamiento de objetos, un servidor de copias de seguridad remoto u otro VPS en una ubicación diferente. Antes de transferir datos confidenciales, se recomienda encarecidamente cifrar los archivos de copia de seguridad. El cifrado ayuda a proteger la información privada incluso si la cuenta de almacenamiento o la ruta de transferencia se ven comprometidas.
Paso 6: Automatización del proceso de copia de seguridad
Las copias de seguridad nunca deben depender únicamente de la memoria o del esfuerzo manual. La automatización garantiza que las copias de seguridad se realicen de forma consistente y puntual. En Linux, puede utilizar `cronPara programar scripts de copia de seguridad, en Windows puede usar el Programador de tareas o las herramientas de copia de seguridad integradas. Un buen script de automatización debería primero volcar las bases de datos, luego copiar o archivar el sistema de archivos y, finalmente, transferir los resultados al destino externo. También debería crear registros para que pueda revisar lo sucedido después de cada ejecución y detectar fallos rápidamente.
Paso 7: Supervisión del éxito de la copia de seguridad
No basta con ejecutar una copia de seguridad si nadie verifica que se haya completado correctamente. Todo sistema de copia de seguridad automatizado debe generar archivos de registro que muestren la fecha, la hora y el resultado de cada operación. Si falla la exportación de una base de datos o el destino remoto no está disponible, el sistema debe registrar el error claramente. También es útil configurar alertas por correo electrónico u otras notificaciones para que se le informe de inmediato cuando una copia de seguridad no se complete. La monitorización convierte la copia de seguridad de un proceso pasivo en un sistema de protección activo y fiable.
Paso 8: Prueba del proceso de restauración
El último y más importante paso es comprobar si la copia de seguridad se puede restaurar correctamente. Muchas personas crean copias de seguridad durante meses o años sin verificar nunca que los datos sean utilizables. Restaure la copia de seguridad periódicamente en un servidor de prueba o entorno de preproducción independiente y confirme que los archivos estén completos, que las bases de datos se importen correctamente y que las aplicaciones se inicien sin errores. Compruebe la funcionalidad de inicio de sesión, el contenido del sitio web, la configuración del servicio y la configuración SSL, si es necesario. Una copia de seguridad solo resulta realmente valiosa cuando se ha demostrado que puede restaurar el servidor correctamente en una situación de recuperación real.
Qué debe incluir una copia de seguridad del servidor
Una copia de seguridad del servidor debe incluir todo lo necesario para reconstruir el sistema y restaurar los servicios sin confusiones ni demoras. Mucha gente piensa que una copia de seguridad solo consiste en copiar los archivos del sitio web, pero este enfoque deja fuera los componentes más críticos de un entorno de trabajo. Una copia de seguridad completa debe incluir los archivos de la aplicación, las bases de datos, la configuración del servidor, los datos de usuario, los certificados SSL y las tareas programadas. El objetivo no es solo guardar datos, sino también preservar la estructura que permite que el servidor funcione correctamente. Si falta un componente importante, la recuperación puede resultar mucho más difícil de lo esperado.
Archivos, bases de datos y configuración del sistema
Toda copia de seguridad de servidor fiable se basa en tres capas esenciales: archivos, bases de datos y configuración del sistema. Los archivos incluyen el contenido del sitio web, el código de la aplicación, las cargas, las imágenes y los documentos que los usuarios o administradores utilizan a diario. Las bases de datos almacenan contenido dinámico, como registros de usuarios, información de productos y datos de aplicaciones, por lo que deben respaldarse utilizando herramientas de bases de datos adecuadas, en lugar de copiarlas como archivos normales. La configuración del sistema incluye la configuración del servidor web, las reglas del firewall, los archivos de entorno, las definiciones de servicio y los detalles de acceso SSH. En conjunto, estas tres capas representan lo mínimo necesario para una copia de seguridad completa y funcional.
Datos específicos de la aplicación que no debe perderse.
En muchos casos, las partes más importantes de una copia de seguridad no son las obvias, sino los elementos ocultos específicos de la aplicación que mantienen los servicios funcionando correctamente. Una aplicación basada en Docker puede necesitar volúmenes, archivos de composición y configuraciones de contenedores para funcionar después de una restauración. Un servidor de correo puede depender de datos de buzones, cuentas de usuario y archivos de configuración de servicio. Algunas aplicaciones utilizan Redis, Elasticsearch o sistemas de colas personalizados, que pueden almacenar datos críticos en ubicaciones no estándar. Archivos como `.env`, claves privadas, credenciales de API y definiciones de tareas programadas a menudo se olvidan, pero son esenciales durante la recuperación.
Qué protege y qué no protege una instantánea de VPS.
Una instantánea de VPS puede ser útil, pero es importante comprender su función. Una instantánea captura el estado de un disco en un momento específico y puede ayudarle a revertir rápidamente una actualización fallida o un error de configuración. Sin embargo, las instantáneas suelen almacenarse en el mismo entorno del proveedor, lo que significa que podrían no protegerle ante un fallo de infraestructura mayor o un problema con la cuenta. También son menos flexibles cuando solo necesita restaurar un archivo o un componente de la aplicación. En la práctica, las instantáneas son valiosas para revertir cambios a corto plazo, pero nunca deben considerarse una estrategia de copia de seguridad completa por sí solas.
Los mejores métodos de copia de seguridad de VPS para diferentes casos de uso
No existe un único método de copia de seguridad que funcione igual de bien para todos los entornos VPS o de servidor. El mejor enfoque depende de la carga de trabajo, la importancia de los datos y la rapidez con la que se necesite restaurar el sistema. Las instantáneas son excelentes para una reversión rápida y la seguridad operativa antes de realizar cambios. Las copias de seguridad a nivel de archivo son ideales para sitios web, contenido y datos de aplicaciones, ya que permiten una recuperación más granular. Las copias de seguridad de imagen completa son más adecuadas para sistemas complejos que requieren una restauración completa, mientras que las copias de seguridad de bases de datos siguen siendo esenciales para cualquier aplicación basada en datos. En la mayoría de los entornos profesionales, la combinación de varios métodos produce el mejor resultado.
Cuando una instantánea es suficiente
Una instantánea por sí sola puede ser suficiente en situaciones limitadas donde el servidor no es crítico y se puede reconstruir sin mucho esfuerzo. Por ejemplo, un servidor de desarrollo, un entorno de pruebas o una máquina de preproducción temporal pueden no requerir un sistema completo de copia de seguridad externa si los datos son desechables o fáciles de recrear. En tales casos, la velocidad y la comodidad de las instantáneas pueden ser suficientes para la recuperación a corto plazo. Sin embargo, esto solo aplica cuando el tiempo de inactividad y la pérdida de datos tienen un impacto mínimo. Para todo lo relacionado con operaciones comerciales, contenido de clientes o servicios importantes, una instantánea por sí sola no es suficiente.
Cuando necesite copias de seguridad a nivel de archivo
Las copias de seguridad a nivel de archivo se vuelven necesarias en cuanto el servidor almacena datos que no se pueden recrear fácilmente. Esto incluye archivos multimedia subidos, contenido web, scripts personalizados, documentos de usuario, archivos de configuración y certificados. A diferencia de las instantáneas completas, las copias de seguridad a nivel de archivo permiten restaurar directorios o archivos específicos sin afectar al resto del sistema. Esta flexibilidad es especialmente valiosa cuando solo una parte del servidor está dañada o eliminada. Además, son más fáciles de trasladar a un almacenamiento externo, lo que las convierte en una parte práctica y rentable de una estrategia de copias de seguridad a largo plazo.
Cuándo combinar instantáneas con copias de seguridad externas
Para la mayoría de los entornos de producción, la mejor solución es combinar instantáneas con copias de seguridad externas en lugar de elegir una u otra. Las instantáneas permiten una rápida reversión cuando falla una actualización o un cambio de configuración causa problemas. Las copias de seguridad externas protegen contra desastres mayores, como fallos de hardware, interrupciones del servicio, ransomware o pérdida accidental de cuentas. Al utilizar ambos métodos conjuntamente, el proceso de recuperación es más rápido y seguro. Este enfoque por capas se considera la forma más fiable de proteger las cargas de trabajo críticas para el negocio en un VPS.
Lista de verificación de copia de seguridad del servidor antes de comenzar
Antes de configurar cualquier proceso de copia de seguridad, es importante asegurarse de que el entorno esté preparado. Muchos fallos no se deben a la herramienta en sí, sino a la falta de espacio de almacenamiento, permisos insuficientes o una planificación inadecuada. Debe confirmar que el servidor dispone de suficiente espacio libre para crear archivos de copia de seguridad temporalmente si fuera necesario. Asimismo, debe verificar que el almacenamiento de destino sea accesible y tenga capacidad suficiente para albergar varias versiones. Una estrategia de copia de seguridad funciona mejor cuando la preparación se considera parte integral del proceso, no un añadido posterior.
Requisitos previos de acceso, almacenamiento y retención
Una configuración de copias de seguridad eficaz comienza con el nivel de acceso adecuado y suficiente capacidad de almacenamiento. En Linux, generalmente se requiere acceso de superusuario (root o sudo) para capturar archivos del sistema y configuraciones de servicio. En Windows, se requieren privilegios de administrador para las herramientas de copia de seguridad completas y las operaciones a nivel de sistema. El almacenamiento debe planificarse teniendo en cuenta la retención, lo que significa que se necesita espacio no solo para una copia de seguridad, sino para varias versiones diarias, semanales y mensuales. También es importante decidir con antelación cuánto tiempo se conservarán las copias de seguridad para que el uso del almacenamiento sea predecible y controlado.
Define tus objetivos de punto y tiempo de recuperación.
Todo plan de respaldo debe basarse en objetivos de recuperación realistas, no en conjeturas. El Objetivo de Punto de Recuperación (RPO) define la cantidad de datos recientes que se pueden perder si algo falla. El Objetivo de Tiempo de Recuperación (RTO) define la rapidez con la que el servicio debe restaurarse y estar disponible nuevamente. Estas dos métricas influyen en la frecuencia de las copias de seguridad y en los métodos que se deben utilizar. Un pequeño proyecto personal puede tolerar un día completo de pérdida de datos, mientras que un negocio en línea puede necesitar copias de seguridad cada hora y una recuperación muy rápida.
Seleccione un destino de copia de seguridad
Elegir dónde almacenar las copias de seguridad es tan importante como decidir cómo crearlas. Si las copias de seguridad permanecen en el mismo VPS o en el mismo entorno del proveedor, podrían perderse durante un mismo incidente que afecte al sistema de producción. Una estrategia más sólida consiste en utilizar un destino de almacenamiento independiente, como almacenamiento de objetos, un VPS de respaldo, un servidor de almacenamiento o una región diferente. Cuanto más aislada esté la copia de seguridad del sistema de origen, más útil resultará durante un fallo grave. Un buen destino también debe ser fiable, accesible y adecuado a su política de retención.
Cómo hacer una copia de seguridad de un servidor Linux con rsync y tar
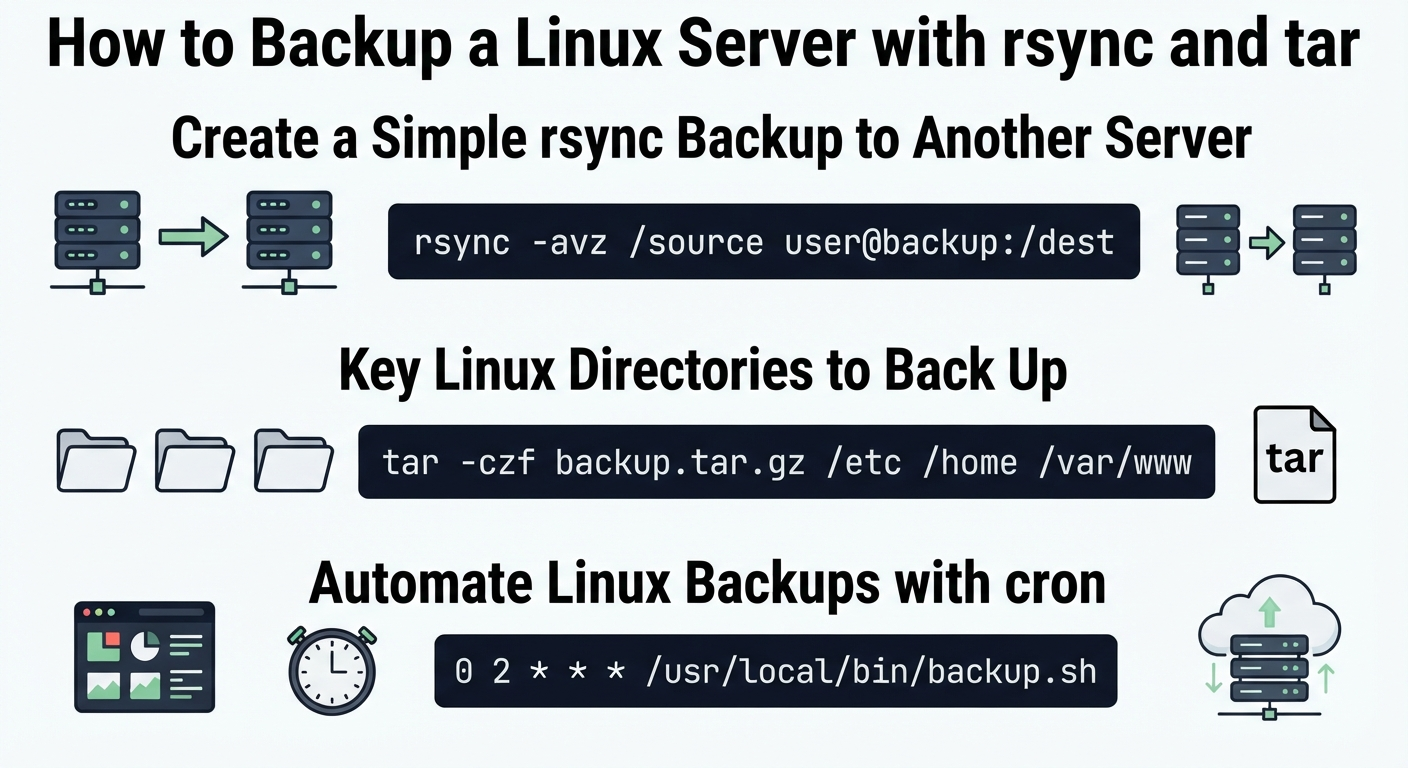
Linux proporciona algunas de las herramientas de copia de seguridad más fiables y flexibles disponibles. Dos de las más comunes son:rsync`, lo cual es excelente para sincronizar archivos con otro servidor, y `tar`, que resulta útil para crear archivos comprimidos. Estas herramientas están ampliamente disponibles, son fáciles de automatizar y adecuadas tanto para entornos pequeños como grandes. Se pueden usar por separado o en conjunto, según se necesite sincronización a nivel de archivo o almacenamiento de archivos a largo plazo. Para muchos administradores, constituyen la base de una estrategia práctica de copias de seguridad en Linux.
Crea una copia de seguridad sencilla con rsync en otro servidor.
El 'rsyncEl comando `rsync` se usa ampliamente porque transfiere solo las diferencias entre el origen y el destino, lo que ahorra ancho de banda y reduce el tiempo de copia de seguridad. También conserva metadatos importantes como permisos, marcas de tiempo y enlaces simbólicos cuando se usa con las opciones correctas. Esto lo hace muy eficaz para realizar copias de seguridad de archivos de sitios web, datos de aplicaciones y directorios de configuración en otra máquina a través de SSH. Debido a que puede replicar los cambios de forma incremental, `rsync` es especialmente útil para copias de seguridad diarias regulares. Es una de las herramientas más confiables para la protección eficiente de archivos en Linux.
Archivar directorios importantes con tar
El 'tar` Esta utilidad es ideal cuando se desea crear un único archivo de copia de seguridad que se pueda almacenar, transferir o archivar fácilmente. Permite agrupar directorios importantes y comprimirlos en un formato manejable como `.tar.gzEsto resulta útil para copias de seguridad semanales o mensuales, almacenamiento en frío o situaciones en las que un archivo completo es más fácil de gestionar que miles de archivos separados. También funciona bien cuando se desea una copia de seguridad que se pueda copiar a almacenamiento de objetos o servidores externos como un solo archivo. Para muchos administradores de servidores, `tar` sigue siendo una de las herramientas de archivado más sencillas y eficaces.
Copia de seguridad de bases de datos MySQL y PostgreSQL en Linux
Las bases de datos requieren un cuidado especial porque cambian constantemente mientras el servidor está en funcionamiento. Copiar directamente los archivos de la base de datos sin procesar puede provocar copias de seguridad inconsistentes o corruptas, especialmente en sistemas activos. El método adecuado es utilizar herramientas de volcado compatibles con bases de datos que creen una exportación estructurada de los datos en un formato seguro y restaurable. Para MySQL y MariaDB, `mysqldump` se usa comúnmente, mientras que los sistemas PostgreSQL a menudo dependen de `pg_dump`o`pg_dumpallEstas herramientas permiten restaurar bases de datos con precisión y son una parte esencial de cualquier rutina de copia de seguridad de VPS.
Directorios clave de Linux para respaldar
Saber qué directorios son los más importantes puede marcar la diferencia entre una recuperación completa y una parcial./etcEl directorio ` es esencial porque almacena la configuración del sistema y del servicio. El `/var/www` El directorio suele contener archivos del sitio web, mientras que `/home` puede incluir datos de usuario y recursos de la aplicación. El `/root` El directorio puede contener scripts administrativos y claves SSH, y/var/spool/cron` pueden contener tareas programadas que son fáciles de olvidar. En muchos entornos, los certificados SSL bajo `/etc/letsencrypty las rutas de almacenamiento específicas de la aplicación son igualmente importantes.
Automatice las copias de seguridad de Linux con cron.
Una copia de seguridad que depende de acciones manuales resulta poco fiable a largo plazo, especialmente en entornos de producción con mucha actividad. El sistema `cron` permite a los administradores de Linux programar copias de seguridad automáticamente para que se ejecuten a horas fijas sin intervención humana. Esto reduce considerablemente la probabilidad de que se pierdan copias de seguridad y ayuda a crear una rutina predecible. Al incluir comandos en scripts de shell, también se pueden añadir registros, comprobaciones de errores, funciones de limpieza y notificaciones. La automatización transforma la copia de seguridad de una acción puntual en un proceso fiable que garantiza la estabilidad del servidor a largo plazo.
Cómo realizar una copia de seguridad de un servidor Windows o un VPS Windows.
Los servidores Windows requieren herramientas diferentes a las de los sistemas Linux, pero los principios básicos de copia de seguridad siguen siendo los mismos. Es necesario proteger los archivos, el estado del sistema, las aplicaciones y las bases de datos de forma que se pueda realizar una recuperación real. Microsoft proporciona herramientas integradas como Copia de seguridad de Windows Server y el Servicio de instantáneas de volumen (VSI), que permiten crear copias de seguridad consistentes mientras los servicios están en ejecución. En entornos más avanzados, se pueden usar scripts de PowerShell y el Programador de tareas para automatizar flujos de trabajo de copia de seguridad personalizados. Una estrategia de copia de seguridad de Windows bien planificada puede ser tan fiable como una de Linux.
Utilice la copia de seguridad de Windows Server para una protección completa del servidor.
La copia de seguridad de Windows Server es una de las soluciones más prácticas para proteger un servidor VPS o dedicado Windows. Permite crear copias de seguridad completas, copias de seguridad programadas y datos de recuperación que ayudan a restaurar los sistemas tras fallos importantes. Gracias a su integración con los servicios y componentes del sistema Windows, resulta ideal para administradores que buscan una solución de copia de seguridad nativa. Es especialmente útil para proteger el sistema operativo, los roles instalados y los volúmenes importantes de forma conjunta. Para muchas organizaciones, proporciona una base sólida para la protección rutinaria de servidores.
Exporta archivos y datos de aplicaciones de forma segura.
En Windows, la copia de seguridad consistente suele depender del Servicio de instantáneas de volumen (VSS). Esta tecnología permite que el sistema capture datos de forma estable incluso mientras las aplicaciones siguen en ejecución. Es especialmente importante para servicios como SQL Server, IIS y otras aplicaciones empresariales que requieren consistencia durante la copia de seguridad. Además de las copias de seguridad a nivel de sistema, algunas aplicaciones se benefician de sus propias herramientas de exportación o comandos de copia de seguridad. El uso combinado de la copia de seguridad integrada del sistema y los métodos de exportación compatibles con las aplicaciones da como resultado una recuperación más fiable.
Programe copias de seguridad automáticas con el Programador de tareas o las herramientas integradas.
La automatización es tan importante en Windows como en Linux. La copia de seguridad de Windows Server incluye sus propias opciones de programación, pero el Programador de tareas puede utilizarse cuando se necesita mayor control sobre los scripts y los procesos personalizados. Al automatizar los comandos de copia de seguridad, los administradores reducen el riesgo de que se pierdan tareas y mantienen un ciclo de protección regular. Las tareas programadas también pueden configurarse para generar registros o activar alertas en caso de fallo. Esto ayuda a garantizar que el sistema de copia de seguridad permanezca activo, visible y fiable a lo largo del tiempo.
Instantáneas frente a copias de seguridad para la protección de VPS
Aunque a menudo se usan indistintamente, las instantáneas y las copias de seguridad no son lo mismo. Una instantánea captura el sistema en un momento específico y resulta útil principalmente para revertir rápidamente los cambios tras un error. Una copia de seguridad, en cambio, está diseñada para una retención más prolongada, una recuperación más flexible y una mayor protección contra fallos graves. Las copias de seguridad pueden incluir datos a nivel de archivo, bases de datos y copias externas que permanecen seguras incluso si se pierde el servidor original. Comprender esta diferencia es fundamental para diseñar una estrategia de protección fiable.
Por qué las instantáneas no deberían ser su única copia de seguridad
Confiar únicamente en las instantáneas genera una falsa sensación de seguridad. Si el proveedor de alojamiento sufre una interrupción importante, si la cuenta se suspende o si el sistema de almacenamiento subyacente deja de estar disponible, las instantáneas pueden desaparecer junto con el propio VPS. Además, resultan menos prácticas cuando solo se necesita recuperar unos pocos archivos o una sola aplicación. En muchos casos, la retención de instantáneas está limitada y controlada por la infraestructura del proveedor. Por ello, las instantáneas siempre deben estar respaldadas por un sistema de copia de seguridad independiente, externo y gestionado por separado.
Pila de mejores prácticas de copia de seguridad para entornos VPS de producción
Los entornos de producción suelen requerir más de una capa de respaldo para lograr velocidad y resiliencia. Una buena práctica común es crear instantáneas antes de actualizaciones o migraciones importantes para que la reversión sea inmediata en caso de fallo. Asimismo, se recomienda volcar las bases de datos periódicamente y copiar los archivos fuera de las instalaciones cada noche. Las copias de seguridad completas semanales y las copias archivadas mensuales brindan seguridad adicional para la recuperación a largo plazo y el cumplimiento normativo. Combinado con el cifrado y la monitorización, este modelo por capas crea una base de respaldo sólida y práctica.
Copias de seguridad automatizadas del servidor y estrategia de almacenamiento externo.
Una estrategia de respaldo sólida no se limita a crear copias de datos, sino que implica automatizar, asegurar e independizar todo el proceso del servidor principal. La automatización garantiza que las copias de seguridad se realicen según lo programado. El almacenamiento externo protege contra desastres a nivel de proveedor o de hardware. El cifrado mantiene la información confidencial segura tanto en tránsito como en reposo. La monitorización confirma que el proceso sigue funcionando y ayuda a los administradores a responder rápidamente ante cualquier fallo. Sin estos elementos, incluso las copias de seguridad técnicamente correctas pueden volverse poco fiables en situaciones reales.
Con qué frecuencia realizar copias de seguridad completas, incrementales y de la base de datos
La frecuencia de las copias de seguridad debe reflejar el valor de los datos y la rapidez con la que cambian. Un sitio web estático sencillo puede requerir solo una copia de seguridad diaria de archivos y un archivo semanal. Una aplicación dinámica con usuarios activos puede requerir copias de seguridad de la base de datos cada hora, ya que incluso unas pocas horas de datos perdidos podrían causar graves problemas. Las copias de seguridad completas suelen ser menos frecuentes porque requieren más tiempo y espacio de almacenamiento, mientras que los métodos incrementales o diferenciales pueden cubrir el intervalo. El programa ideal siempre depende del nivel aceptable de pérdida de datos y del tiempo de recuperación.
Cómo restaurar una copia de seguridad de un VPS y verificar que funcione.
Crear copias de seguridad es solo la mitad del trabajo; la otra mitad consiste en asegurarse de que se puedan restaurar. Una copia de seguridad que nunca se haya probado puede fallar en el peor momento posible. La planificación de la restauración debe incluir no solo los pasos técnicos, sino también el orden en que se reactivan los sistemas, archivos, bases de datos y servicios. La verificación es igualmente importante, ya que una copia de seguridad que restaura datos incompletos o dañados no es realmente útil. Una estrategia de copias de seguridad fiable siempre incluye pruebas de restauración periódicas como parte de las operaciones normales.
Pruebas de restauración sin riesgo de producción
La forma más segura de verificar una copia de seguridad es restaurarla en un entorno de prueba o de preproducción, en lugar de hacerlo directamente en el servidor de producción. Esto permite confirmar que los archivos están completos, que las bases de datos se importan correctamente, que se conservan los permisos y que los servicios se inician según lo previsto. Además, brinda la oportunidad de documentar claramente el proceso de recuperación para futuras incidencias. Las pruebas aisladas reducen el riesgo de agravar el tiempo de inactividad de producción durante la resolución de problemas. Las pruebas de restauración periódicas convierten la copia de seguridad de una teoría en un mecanismo de recuperación probado.
Pasos de recuperación para VPS Linux
La recuperación de un VPS Linux generalmente comienza con la implementación de un servidor nuevo y la instalación de los paquetes, servicios y dependencias necesarios. Posteriormente, se pueden restaurar los archivos de configuración del sistema, el contenido del sitio web, los datos de usuario y los directorios de la aplicación a partir de una copia de seguridad. A continuación, se deben importar las copias de seguridad de la base de datos para que la aplicación recupere sus datos dinámicos. También se deben restaurar los certificados SSL, las tareas programadas (cron jobs), las reglas del firewall y las definiciones de servicio para que el entorno vuelva a su funcionamiento original. El último paso consiste en probar la aplicación exhaustivamente y confirmar que todos los servicios funcionan correctamente.
Pasos de recuperación para Windows VPS
La restauración de un VPS de Windows generalmente comienza con la preparación de un servidor limpio y la reinstalación de los roles de Windows o los requisitos previos de las aplicaciones necesarios. A continuación, se pueden restaurar las copias de seguridad del sistema, las copias de seguridad de archivos y las exportaciones de bases de datos en una secuencia controlada. Si se utilizan IIS, SQL Server o aplicaciones personalizadas, sus configuraciones también deben reaplicarse cuidadosamente. Una vez completada la restauración, el administrador debe verificar el inicio del servicio, el acceso a la red, la autenticación de usuarios y el comportamiento de las aplicaciones. Una restauración exitosa no solo recupera los datos, sino que también restablece el funcionamiento completo del servicio.
Errores comunes que se deben evitar al realizar copias de seguridad de servidores
Muchos fallos en las copias de seguridad se deben a errores simples pero perjudiciales. Algunos administradores solo confían en las instantáneas y asumen que eso es suficiente protección. Otros almacenan las copias de seguridad en el mismo servidor que intentan proteger, lo que resulta contraproducente en caso de un fallo grave. Los archivos de configuración, los certificados SSL, las tareas programadas y los datos ocultos de las aplicaciones también suelen olvidarse. Otro problema común es no probar nunca las restauraciones, lo que significa que los problemas de las copias de seguridad permanecen invisibles hasta que se produce una emergencia.
Lista de verificación de la copia de seguridad final del servidor y próximos pasos
Antes de considerar completa su estrategia de copias de seguridad, es importante repasar los aspectos esenciales. Asegúrese de que se incluyan todos sus archivos, bases de datos, configuración del sistema y datos específicos de las aplicaciones. Confirme que las copias de seguridad sean automáticas, estén cifradas cuando sea necesario y se almacenen en al menos una ubicación externa. Verifique que se hayan definido las reglas de retención y que los procedimientos de restauración estén documentados con claridad. Y lo más importante: pruebe el proceso para asegurarse de que la recuperación funcione cuando más la necesite.
Configuración de copia de seguridad recomendada para sitios web pequeños
Los sitios web pequeños generalmente no necesitan sistemas de copia de seguridad empresariales muy complejos, pero sí requieren consistencia y protección externa. Una configuración práctica suele incluir una copia de seguridad diaria a nivel de archivo, una copia de seguridad diaria de la base de datos si el sitio utiliza un CMS y un archivo comprimido semanal para una mayor retención. Estas copias de seguridad deben copiarse a un destino remoto, como un almacenamiento de objetos o un VPS de almacenamiento en otra ubicación. Incluso para un sitio pequeño, es importante realizar pruebas de restauración periódicas, ya que los entornos sencillos suelen descuidarse hasta que algo falla.
Configuración de copia de seguridad recomendada para cargas de trabajo críticas de VPS
Las cargas de trabajo críticas para el negocio en VPS requieren una protección más robusta, ya que el tiempo de inactividad y la pérdida de datos pueden afectar directamente los ingresos, la confianza del cliente y las operaciones. Una configuración más avanzada puede incluir instantáneas antes de los cambios, volcados frecuentes de la base de datos, copias de seguridad diarias de archivos cifrados, copias de seguridad completas semanales y retención mensual de archivos. Se debe habilitar la monitorización y las alertas para detectar de inmediato los trabajos fallidos. También se deben practicar los procedimientos de restauración en un entorno de prueba para reducir el tiempo de recuperación durante incidentes reales. Este tipo de estrategia por capas es mucho más fiable que depender de un único método de copia de seguridad.
Cuándo utilizar el soporte de copias de seguridad gestionadas
El soporte de copias de seguridad gestionadas resulta valioso cuando el entorno del servidor es demasiado importante o complejo como para dejarlo completamente en manos de la administración manual. Las empresas que no cuentan con un administrador de sistemas experimentado pueden beneficiarse de que especialistas se encarguen de la programación de copias de seguridad, la monitorización y la planificación de la recuperación. También es útil cuando las normativas de cumplimiento exigen prácticas documentadas de retención y pruebas. Para las organizaciones donde el tiempo de inactividad es costoso, el soporte gestionado puede reducir el riesgo y mejorar la confianza operativa. En muchos casos, no solo representa una comodidad, sino una inversión práctica en continuidad.
Proteja su VPS antes de que ocurra el próximo fallo.
El mejor plan de respaldo es el que existe antes de que ocurra un desastre, no después. Fallos de servidor, errores humanos, malware e interrupciones del servicio no son riesgos teóricos; son realidades comunes en los entornos de alojamiento web modernos. Una sólida estrategia de respaldo le permite recuperarse rápidamente, reducir el tiempo de inactividad y proteger datos valiosos, tanto empresariales como personales. Al combinar la automatización, el almacenamiento externo, las pruebas y las herramientas adecuadas, puede crear un sistema que se mantenga confiable incluso bajo presión. Esperar hasta después de un fallo siempre es el momento más costoso para tomarse en serio las copias de seguridad.
¿No estás familiarizado con la terminología de servidores?
Si no tienes experiencia en la administración de servidores, la terminología de copias de seguridad puede resultar confusa al principio, pero comprender algunos conceptos básicos lo simplifica todo. Una copia de seguridad es simplemente una copia guardada de los datos para su posterior recuperación, mientras que una instantánea es una imagen de un momento específico que se suele utilizar para una reversión rápida. El RPO (Objetivo de Punto de Recuperación) se refiere a la cantidad de pérdida de datos que puedes aceptar, y el RTO (Objetivo de Tiempo de Recuperación) se refiere a la rapidez con la que necesitas que se restablezca el servicio. Una copia de seguridad externa significa que los datos se almacenan en una ubicación separada del servidor principal. Una vez que estos conceptos estén claros, planificar una estrategia de copias de seguridad será mucho más sencillo.