Unterschiede zwischen Hardware- und Software-Firewall
In der sich ständig weiterentwickelnden Landschaft der digitalen Sicherheit ist die Unterscheidung zwischen Hardware- und Software-Firewalls zu einem zentralen Diskussionspunkt für Unternehmen und einzelne Benutzer geworden. Diese Abteilung beleuchtet nicht nur die technologischen Fortschritte beim Schutz von Netzwerken, sondern unterstreicht auch die strategischen Entscheidungen, die zur Optimierung des Schutzes in unterschiedlichen Umgebungen erforderlich sind. Da Cyber-Bedrohungen immer ausgefeilter werden, ist das Verständnis der differenzierten Rollen und Vorteile der einzelnen Firewall-Typen für die Implementierung einer robusten Sicherheitslage von entscheidender Bedeutung.
Inhalte
- Die wesentliche Rolle von Firewalls in der modernen Netzwerksicherheit
- Kernunterschiede: Hardware- und Software-Firewalls aufgedeckt
- Analyse der Kosten und Auswirkungen auf die Leistung
- Die finanziellen und betrieblichen Überlegungen zur Firewall-Auswahl
- Konfigurations- und Sicherheitsfunktionen
- Bewältigung der Komplexität und erweiterte Schutzfunktionen
- Flexibilität, Updates und Skalierbarkeit
Die wesentliche Rolle von Firewalls in der modernen Netzwerksicherheit
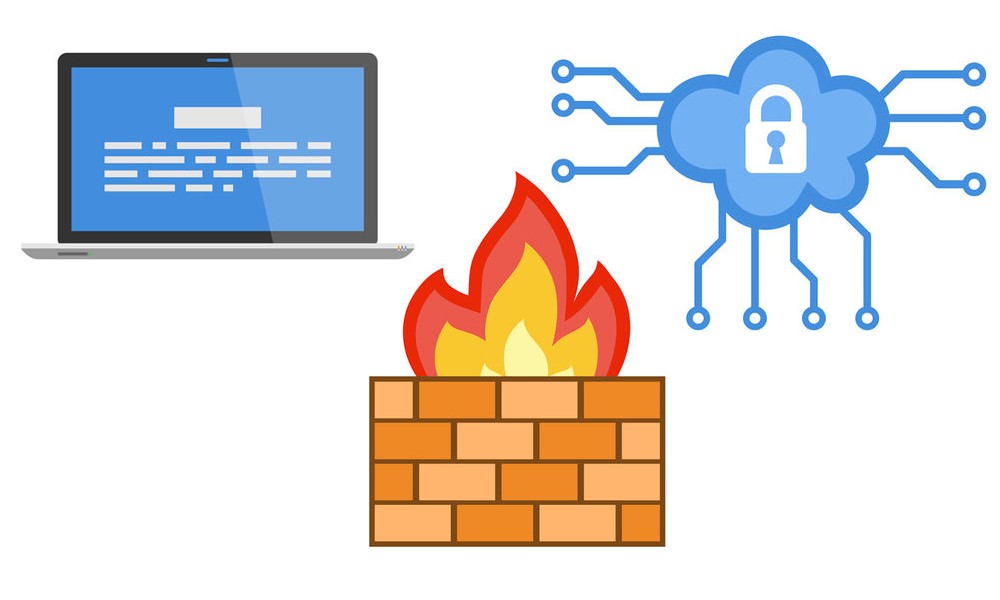
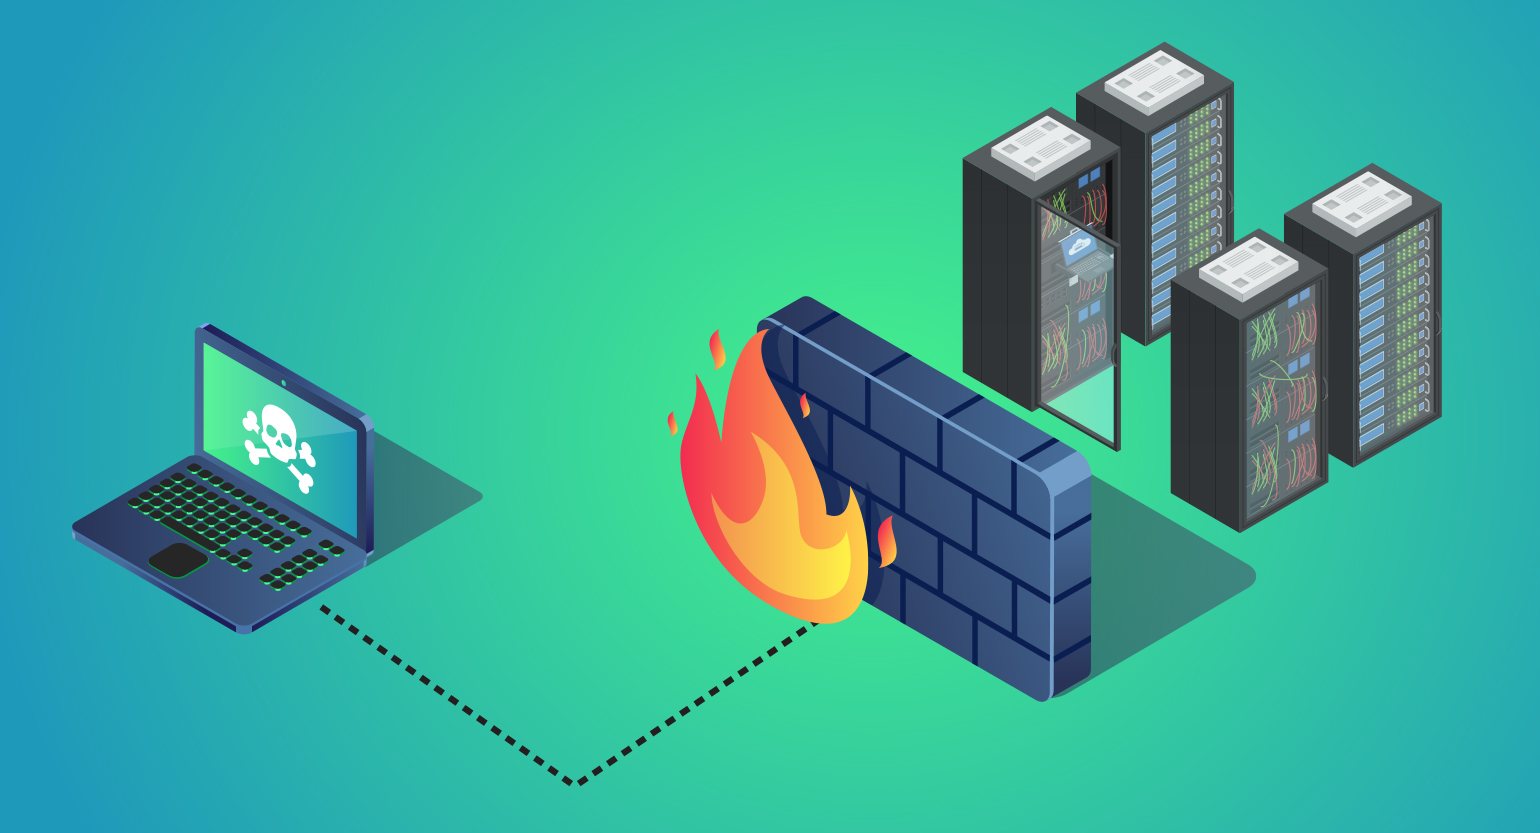
Firewalls fungieren als Wächter am Tor der Netzwerksicherheit und überwachen und steuern den Datenverkehr zwischen Geräten und dem Internet akribisch. Ihre Hauptfunktion besteht darin, eine Barriere zu errichten, die unbefugten Zugriff verhindert und gleichzeitig den Durchgang legitimer Kommunikation ermöglicht. Im heutigen digitalen Zeitalter, in dem Datenschutzverletzungen und Cyberangriffe immer häufiger vorkommen, kann die Bedeutung von Firewalls nicht genug betont werden. Dabei handelt es sich nicht nur um Werkzeuge, sondern um kritische Infrastrukturkomponenten, die sich gegen das breite Spektrum an Cyber-Bedrohungen schützen, von Malware und Viren bis hin zu raffinierten Hacking-Versuchen. Durch die Filterung ein- und ausgehender Daten auf der Grundlage vordefinierter Sicherheitsregeln spielen Firewalls eine entscheidende Rolle bei der Wahrung der Integrität und Vertraulichkeit sensibler Informationen.
Kernunterschiede: Hardware- und Software-Firewalls aufgedeckt
Der grundlegende Unterschied zwischen Hardware- und Software-Firewalls liegt in ihrer Bereitstellung und ihren Betriebsmethoden. Hardware-Firewalls sind in physischen Geräten integriert und fungieren als eigenständige Barriere am Rand des Netzwerks. Diese Geräte sind speziell für den alleinigen Zweck des Netzwerkschutzes konzipiert und mit eigener CPU, Speicher und Betriebssystem ausgestattet, um den Datenverkehr unabhängig von den Ressourcen des Hostnetzwerks abzuwickeln. Diese Trennung stellt sicher, dass die Leistung der Firewall den Gesamtbetrieb des Netzwerks nicht direkt beeinträchtigt, und bietet eine dedizierte und effiziente Verteidigungsebene.
Im Gegensatz dazu sind Software-Firewalls integrierte Anwendungen, die auf einzelnen Computern wie Desktop-PCs, Laptops und Servern installiert sind . Diese Programme nutzen die Ressourcen des Host-Geräts, um den Netzwerkverkehr gerätespezifisch zu prüfen und zu verwalten. Der Vorteil von Software-Firewalls liegt in ihrer Anpassungsfähigkeit und der detaillierten Steuerung, die sie bieten. So können Benutzer die Sicherheitseinstellungen an die spezifischen Bedürfnisse jedes Geräts anpassen. Diese Flexibilität macht Software-Firewalls besonders attraktiv für Umgebungen, in denen ein individueller Schutz von höchster Bedeutung ist.
Implementierung und Netzwerkschutz: Ein vergleichender Überblick
Bei der Implementierung bieten Hardware- und Software-Firewalls unterschiedliche Ansätze für den Netzwerkschutz. Am Gateway des Netzwerks positionierte Hardware-Firewalls bieten einen umfassenden Schutz, der alle mit dem Netzwerk verbundenen Geräte schützt, ohne dass eine individuelle Konfiguration erforderlich ist. Dieser ganzheitliche Sicherheitsansatz vereinfacht die Verwaltung großer Netzwerke und minimiert das Risiko ungeschützter Endpunkte. Allerdings können die mit Hardware-Firewalls verbundenen Komplexität und Kosten ein Hindernis für kleinere Organisationen und Privatanwender darstellen, bei denen das technische Fachwissen und das Budget möglicherweise begrenzt sind.
Analyse der Kosten und Auswirkungen auf die Leistung
Die Wahl zwischen Hardware- und Software-Firewalls wird hauptsächlich von den Auswirkungen auf Kosten und Leistung beeinflusst. Hardware-Firewalls sind mit höheren Anschaffungskosten verbunden, bieten aber langfristig eine bessere Leistung, da sie große Datenmengen verarbeiten können, ohne die Netzwerkressourcen zu belasten. Software-Firewalls sind im Vorfeld kostengünstiger und oft in Betriebssystemen integriert, was sie für kleine Unternehmen und Einzelanwender attraktiv macht. Allerdings können sie ältere oder leistungsschwächere Geräte langsamer machen und im Laufe der Zeit aufgrund von Wartung und Upgrades höhere Betriebskosten verursachen, was sich auf die Gesamtbetriebskosten auswirkt.
Die finanziellen und betrieblichen Überlegungen zur Firewall-Auswahl
Bei der Auswahl von Hardware- oder Software-Firewalls müssen Budget, Netzwerkgröße und Leistungsanforderungen bewertet werden. Hardware-Firewalls, die für große Netzwerke geeignet sind, bieten Skalierbarkeit und reduzierten Wartungsaufwand und rechtfertigen ihre höheren Anschaffungskosten mit potenziellen betrieblichen Einsparungen. Software-Firewalls, die für kleinere Netzwerke oder den Einzelgebrauch bevorzugt werden, bieten Kosteneffizienz und Anpassungsmöglichkeiten, können jedoch das Sicherheitsmanagement aufgrund der Notwendigkeit individueller Updates und Installationen erschweren. Die Entscheidung hängt von der Abwägung der Vorlaufkosten mit den langfristigen Betriebskosten und Leistungsaspekten ab.
Konfigurations- und Sicherheitsfunktionen
Die Konfiguration und Verwaltung von Firewalls wirkt sich erheblich auf deren Wirksamkeit gegen Cyber-Bedrohungen aus. Hardware-Firewalls erfordern aufgrund ihres komplexen Aufbaus und der Notwendigkeit einer präzisen Ausrichtung der Netzwerkarchitektur technisches Fachwissen, bieten jedoch robuste Sicherheitsfunktionen wie Deep Packet Inspection und Intrusion Prevention. Im Gegensatz dazu sind Software-Firewalls dank ihrer Betriebssystemintegration und benutzerfreundlichen Schnittstellen einfacher zu konfigurieren und ermöglichen eine detaillierte Kontrolle über den Internetzugang von Anwendungen. Obwohl ihnen möglicherweise einige erweiterte Funktionen von Hardware-Firewalls fehlen, entwickeln sich Software-Firewalls weiter und bieten ausgefeilte Funktionen, die in verschiedenen Szenarien mit Hardware-Lösungen konkurrieren.
Die effektive Konfiguration von Firewalls erfordert einen strategischen Ansatz zur Nutzung ihrer komplexen, erweiterten Funktionen. Unternehmen entscheiden sich häufig für Hardware-Firewalls aufgrund ihrer umfassenden Sicherheit und ihrer Fähigkeit, sich dank ihrer detaillierten Richtlinien und fortschrittlichen Technologien vor komplexen Bedrohungen zu schützen. Andererseits werden Software-Firewalls für ihre Flexibilität geschätzt, die individuelle Sicherheitseinstellungen pro Gerät und Anwendung ermöglicht und so die Sicherheit bei gleichbleibender Leistung erhöht. Mit der Weiterentwicklung der Technologie integrieren Software-Firewalls zunehmend Funktionen wie Verhaltensanalyse und automatische Updates, die traditionell mit Hardwarelösungen verbunden sind.
Flexibilität, Updates und Skalierbarkeit
Die Wirksamkeit von Firewalls bei der Bekämpfung der sich ständig weiterentwickelnden Cyber-Bedrohungen hängt von ihrer Anpassungsfähigkeit, Aktualisierungsfreundlichkeit und Skalierbarkeit ab. Hardware-Firewalls sind hoch skalierbar und in der Lage, erhöhten Datenverkehr und Netzwerkwachstum zu bewältigen. Allerdings kann ihre Aktualisierung umständlich sein und manuelle Firmware-Upgrades erfordern. Umgekehrt zeichnen sich Software-Firewalls durch Flexibilität und einfache Updates aus, wobei automatisierte Prozesse sicherstellen, dass sie mit den neuesten Abwehrmaßnahmen auf dem neuesten Stand bleiben. Die Skalierung von Software-Firewalls stellt jedoch eine Herausforderung dar, da auf jedem Gerät eine individuelle Installation und Konfiguration erforderlich ist, was die Verwaltung bei steigender Gerätezahl erschwert.
Anpassung an sich ändernde Sicherheitsanforderungen und Netzwerkwachstum
Die Fähigkeit, sich an veränderte Sicherheitsanforderungen und Netzwerkwachstum anzupassen, ist bei der Auswahl einer Firewall von größter Bedeutung. Hardware-Firewalls bieten eine solide Grundlage für Netzwerke mit Wachstumspotenzial und bieten eine skalierbare Sicherheitslösung, die sich mit dem Unternehmen weiterentwickeln kann. Ihr dedizierter Charakter stellt sicher, dass die Leistung bei steigenden Netzwerkanforderungen nicht beeinträchtigt wird. Andererseits bieten Software-Firewalls eine beispiellose Flexibilität und ermöglichen eine schnelle Anpassung an neue Sicherheitsherausforderungen. Ihre Skalierbarkeit hängt jedoch von der Kapazität der einzelnen Geräte ab, die sie schützen, sodass bei der Erweiterung des Netzwerks eine sorgfältige Prüfung der gesamten Sicherheitsstrategie erforderlich ist.
Zum Abschluss des Diskurses über die entscheidenden Unterschiede zwischen Hardware- und Software-Firewalls wird deutlich, dass die Wahl weit mehr als nur technische Präferenzen umfasst; Es richtet sich im Wesentlichen nach den differenzierten Anforderungen, Budgetüberlegungen und strategischen Sicherheitszielen, die für jede Netzwerkumgebung spezifisch sind. Ob es sich um den robusten, allumfassenden Schutz von Hardware-Firewalls handelt, ideal für Organisationen mit komplexen Netzwerkinfrastrukturen, oder um den anpassbaren, gerätespezifischen Schutz von Software-Firewalls, die für dynamische oder individuelle Setups geeignet sind, die Entscheidung hat entscheidenden Einfluss auf die Sicherheitslage des Netzwerks . Die optimale Firewall-Lösung, möglicherweise eine strategische Mischung beider Arten, hängt von einer umfassenden Bewertung der betrieblichen Anforderungen, Skalierbarkeitsbedenken und der sich entwickelnden Landschaft von Cyber-Bedrohungen ab, mit dem Ziel, eine befestigte digitale Bastion zu schaffen, die wichtige Daten und Systeme vor der unaufhörlichen Weiterentwicklung schützt Cyber-Bedrohungen.