So installieren Sie OpenVpn unter CentOS 7
Ein virtuelles privates Netzwerk (VPN) verschlüsselt den gesamten Netzwerkverkehr, verbirgt Benutzer und schützt sie vor nicht vertrauenswürdigen Netzwerken. Es kann eine sichere Verbindung zum Unternehmensnetzwerk herstellen, geografische Beschränkungen umgehen und Ihnen das Surfen im Internet über öffentliche WLAN-Netzwerke ermöglichen, während Ihre Daten vertraulich bleiben. Aktualisieren Sie die Repositorys noch einmal:


 In diesem Artikel haben wir die Schritte zum Einrichten eines VPN-Servers auf dem CentOS-Betriebssystem besprochen. Durch die Implementierung dieser Schritte und Einstellungen können Benutzer remote auf ihr Netzwerk zugreifen und sichere und verschlüsselte Kommunikation zur Übertragung von Informationen verwenden.
Was ist OpenVPN?
OpenVPN ist das bekannteste VPN-Protokoll, das in den meisten großen in- und ausländischen Standorten und Unternehmen verwendet wird. Manchmal reicht dieses Protokoll allein aus. Wir werden die Gründe dafür besprechen. Da es in unserem geliebten Land Iran wie in anderen Ländern der Welt Filter gibt, verwenden viele Benutzer VPN, um diese zu umgehen, und ob dies richtig oder falsch ist, hängt vom Benutzer ab.Schöpfen Sie Ihr Potenzial mit einem Linux-VPS aus. Kaufen Sie Linux VPS jetzt und beherrschen Sie OpenVPN auf CentOS 7!
Konfigurieren Sie OpenVPN auf Centos 7
Ein virtuelles privates Netzwerk (VPN) ermöglicht Ihnen das Surfen in nicht vertrauenswürdigen Netzwerken, als ob Sie sich in einem privaten Netzwerk befänden. Es ermöglicht Ihnen den sicheren und geschützten Zugriff auf das Internet von Ihrem Smartphone oder Laptop aus, wenn Sie mit einem nicht vertrauenswürdigen Netzwerk verbunden sind, wie z. B. WLAN in einem Hotel oder Café. Mit dieser Einstellung können Sie Ihre Anmeldung und drahtlosen Transaktionen bei der Verbindung mit HTTPS-Verbindungen sichern und jeglichen unverschlüsselten HTTP-Verkehr aus einem nicht vertrauenswürdigen Netzwerk schützen. OpenVPN ist eine vollständige Open-Source- und sichere VPN-Lösung mit Open Source (SSL), die eine breite Palette von Einstellungen umfasst. In diesem Tutorial richten Sie OpenVPN auf einem CentOS 7-Server ein und konfigurieren es dann so, dass es von einem Client-Gerät aus zugänglich ist.Voraussetzungen:
- Ein Server, auf dem CentOS 7 oder CentOS 8 ausgeführt wird
- Ein Benutzerkonto mit Root-Rechten (sudo).
- Die Möglichkeit, auf die Befehlszeile/das Terminalfenster zuzugreifen
- Ein Domänenname oder eine Subdomäne, die auf Ihren Server verweist.
- Ein Client-Computer, der eine Verbindung zum OpenVPN-Server herstellt.
Schritt 1: OpenVPN installieren
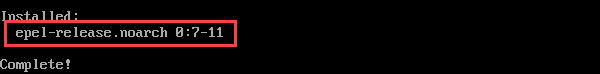
Führen Sie den folgenden Befehl aus, um das CentOS-Repository und die Pakete zu aktualisieren:Yum Update -yDas OpenVPN-Paket ist im CentOS-Standard-Repository nicht verfügbar. Auf OpenVPN hingegen kann über das Extra Packages for Enterprise Linux (EPEL)-Repository zugegriffen werden. Führen Sie den folgenden Befehl aus, um das EPEL-Repository zu aktivieren:
Lecker, installiere epel-release -y
 Aktualisieren Sie die Repositorys noch einmal:
Yum Update -yMit dem folgenden Befehl können Sie nun OpenVPN installieren:
yum install -y openvpn

Schritt 2: Easy RSA einrichten
Der nächste Schritt besteht darin, eine Public Key Infrastructure (PKI) zu erstellen. Installieren Sie Simple RSA, eine Befehlszeilen-Anwendung zum Erstellen und Verwalten einer PKI-Zertifizierungsstelle (CA). Easy RSA unterstützt Sie beim Einrichten einer internen Zertifizierungsstelle (CA) und beim Erstellen von SSL-Schlüsselpaaren zum Schutz von VPN-Verbindungen. Verwenden Sie den Befehl wget, um das Simple RSA-Paket abzurufen. Wenn Sie wget nicht auf Ihrem CenOS-Computer installiert haben, führen Sie Folgendes aus:yum install -y wgetDie zum Zeitpunkt des Verfassens dieses Artikels aktuellste Version des CLI-Tools ist 3.1.6, die wir herunterladen werden. Informationen zur Verwendung einer anderen Version finden Sie auf der GitHub-Release-Seite von Simple RSA.
wget https://github.com/OpenVPN/easy-rsa/archive/refs/tags/v3.1.6.tar.gzAnschließend extrahieren Sie das heruntergeladene Archiv:
tar -xf v3.1.6.tar.gzErstellen Sie die folgenden Dateien und legen Sie sie in einem neuen OpenVPN-Verzeichnis ab:
cd /etc/openvpn/Erstellen Sie dann unter dem Pfad /etc/openvpn einen Unterordner namens easy-rsa:
mkdir /etc/openvpn/easy-rsaLöschen Sie das extrahierte Verzeichnis und ersetzen Sie es durch /etc/openvpn/easy-rsa:
mv /root/easy-rsa-3.1.6 /etc/openvpn/easy-rsaUm zu sehen, ob Sie alles erfolgreich aus dem Verzeichnis easy-rsa-3.1.6 migriert haben, cd /etc/openvpn/easy-rsa und verwenden Sie ls, um den Inhalt anzuzeigen.
Schritt 3: OpenVPN konfigurieren
Nach der Installation von OpenVPN und Easy RSA können Sie mit der Einrichtung des OpenVPN-Servers fortfahren. Die Richtlinien in diesem Abschnitt helfen Ihnen bei der Durchführung der Grundeinrichtung. Sie können sie Ihren Anforderungen entsprechend ändern. Kehren Sie zum Stammverzeichnis zurück, bevor Sie eine der Anweisungen ausführen. Geben Sie im Terminalfenster cd ein und drücken Sie die Eingabetaste. Kopieren Sie zunächst die Beispieldatei server.conf aus dem OpenVPN-Dokumentationsverzeichnis:cp /usr/share/doc/openvpn-2.4.9/sample/sample-config-files/server.conf /etc/openvpnWenn Sie die OpenVPN-Beispielkonfigurationsdatei nicht finden können, verwenden Sie den Befehl „find“, um sie zu finden:
find / -name server.confÖffnen Sie dann mit Ihrem bevorzugten Texteditor die kopierte Konfigurationsdatei:
vi etc/openvpn/server.confDer Befehl zeigt die Beispiel-OpenVPN-Konfigurationsdatei an. Die Kommentare der Datei beginnen mit einem Hashtag # oder einem Semikolon ;.

topology subnet(macht die OpenVPN-Installation als Subnetzwerk funktionsfähig)push "redirect-gateway def1 bypass-dhcp"(weist den Client an, den Datenverkehr über den OpenVPN-Server umzuleiten)push "dhcp-option DNS 208.67.222.222"(verwendet einen OpenDNS-Resolver, um eine Verbindung zu OpenVPN herzustellen)push "dhcp-option DNS 208.67.220.220"(verwendet einen OpenDNS-Resolver, um eine Verbindung zu OpenVPN herzustellen)user nobody(führt OpenVPN ohne Privilegien aus)group nobody(führt OpenVPN ohne Privilegien aus)
tls-crypt myvpn.tlsauthHinweis: Die Konfigurationsdatei definiert die DNS-Server, die bei der Verbindung mit OpenVPN verwendet werden sollen. Standardmäßig ist die Konfiguration auf OpenDNS-Resolver eingestellt, so wie wir es belassen haben. Sie können die DNS-Resolver auch ändern, indem Sie die Zeilen „dhcp-option DNS 208.67.222.222“ und „dhcp-option DNS 208.67.220.220“ anpassen. Die Konfigurationsdatei sollte gespeichert und beendet werden. Verwenden Sie abschließend den folgenden Befehl, um den in der Datei angegebenen statischen Verschlüsselungsschlüssel zu erstellen:
openvpn --genkey --secret /etc/openvpn/myvpn.tlsauth
Schritt 4: Schlüssel und Zertifikate generieren
Es verwendet eine Reihe von Skripten, die mit dem Programm installiert werden, um Schlüssel und Zertifikate zu generieren. Um eine Neukonfiguration jedes Mal zu vermeiden, wenn Sie ein Zertifikat generieren müssen, können Sie die Easy RSA-Konfiguration ändern, um die für die Zertifikatsfelder verwendeten Standardwerte zu definieren, einschließlich Ihres gewünschten Landes, Ihrer gewünschten Stadt und Ihrer E-Mail-Adresse. Wir beginnen mit der Generierung von Schlüsseln und Zertifikaten, indem wir ein Verzeichnis erstellen, in dem Easy RSA Ihre generierten Schlüssel und Zertifikate speichert:sudo mkdir /etc/openvpn/easy-rsa/keysDie Standardzertifikatsvariablen werden in der vars-Datei in /etc/openvpn/easy-rsa festgelegt, also öffnen Sie diese Datei zur Bearbeitung:
sudo nano /etc/openvpn/easy-rsa/varsScrollen Sie zum Ende der Datei und ändern Sie die Werte, die mit KEY_export beginnen, entsprechend Ihren Informationen. Die wichtigsten Angaben: KEY_CN: Geben Sie hier die Domain oder Subdomain ein, die zu Ihrem Server führt. KEY_NAME: Hier müssen Sie den Servernamen eingeben. Wenn Sie einen anderen Namen eingeben, müssen Sie auch die entsprechenden Konfigurationsdateien server.key und server.crt aktualisieren. Weitere Variablen in dieser Datei, die Sie möglicherweise ändern möchten: KEY_COUNTRY: Geben Sie hier die zweibuchstabige Abkürzung Ihres Wohnsitzlandes ein. KEY_PROVINCE: Dies sollte der Name oder die Abkürzung Ihres Bundeslandes/Staates sein. KEY_CITY: Geben Sie hier den Namen Ihrer Stadt ein. KEY_ORG: Dies sollte der Name Ihrer Organisation oder Ihres Unternehmens sein. KEY_EMAIL: Geben Sie die E-Mail-Adresse ein, die mit dem Sicherheitszertifikat verknüpft werden soll. KEY_OU: Dies sollte der Name Ihrer Organisationseinheit sein, in der Regel der Name Ihrer Gruppe oder Ihres Teams. Die übrigen Variablen können außerhalb bestimmter Anwendungsfälle ignoriert werden. Nachdem Sie Ihre Änderungen vorgenommen haben, sollte die Datei wie folgt aussehen: ... # Dies sind die Standardwerte für Felder, # die im Zertifikat enthalten sein werden. # Lassen Sie keines dieser Felder leer. export KEY_COUNTRY=”US” export KEY_PROVINCE=”NY” export KEY_CITY=”New York” export KEY_ORG=”Famaserver.com” export KEY_EMAIL=”sammy@example.com” export KEY_EMAIL=sammy@example.com export KEY_CN=openvpn.example.com export KEY_NAME=”server” export KEY_OU=”Community” ... Speichern und schließen Sie die Datei. Um mit der Generierung von Schlüsseln und Zertifikaten zu beginnen, fügen Sie die neuen Variablen, die Sie in der Datei „vars“ festgelegt haben, in den Ordner „simple rsa“ und die Ressource ein:
cd /etc/openvpn/easy-rsa source ./varsFühren Sie das einfache RSA-Clean-Skript aus, um die Schlüssel und Zertifikate in diesem Ordner zu löschen und den Lizenzschlüssel zu generieren:
./alles putzenAls nächstes erstellen Sie die Zertifizierungsstelle mit dem Build-CA-Skript. Sie werden aufgefordert, Werte für die Zertifikatsfelder einzugeben. Wenn Sie jedoch die Variablen in der WARS-Datei festlegen, werden alle Ihre Optionen bereits auf die Standardeinstellungen gesetzt. Sie können die Eingabetaste drücken, um jede Standardeinstellung zu akzeptieren:
./build-caDieses Skript erstellt eine Datei namens ca.key. Dies ist der private Schlüssel, der zum Signieren Ihrer Server- und Client-Zertifikate verwendet wird. Bei Verlust können Sie Zertifikaten dieser Zertifizierungsstelle nicht mehr vertrauen, und wenn jemand auf diese Datei zugreifen kann, kann er ohne Ihr Wissen neue Zertifikate signieren und auf Ihr VPN zugreifen. Aus diesem Grund empfiehlt OpenVPN, den ca.key an einem Ort zu speichern, der möglicherweise offline ist, und ihn nur beim Generieren neuer Zertifikate zu aktivieren. Generieren Sie als Nächstes einen Serverschlüssel und eine Lizenz mit dem Skript „build-key-server“:
./build-key-server ServerWie beim CA-Build werden Ihnen die als Standard festgelegten Werte angezeigt, sodass Sie in diesen Feldern die EINGABETASTE eingeben können. Darüber hinaus werden Sie aufgefordert, ein Challenge-Passwort und einen optionalen Firmennamen einzugeben. Wenn Sie ein Challenge-Passwort eingeben, werden Sie beim Herstellen einer Verbindung zum VPN auf der Clientseite dazu aufgefordert. Wenn Sie kein Challenge-Passwort festlegen möchten, lassen Sie diese Zeile einfach leer und drücken Sie die EINGABETASTE. Geben Sie abschließend Y ein, um die Änderungen zu bestätigen. Der letzte Teil der Erstellung von Serverschlüsseln und -zertifikaten besteht darin, eine Diffie-Hellman-Schlüsselaustauschdatei zu generieren. Verwenden Sie dazu das Skript build-dh:
./build-dhDies kann mehrere Minuten dauern. Nachdem Sie Ihren Server durch Erstellen der Schlüsselaustauschdatei erstellt haben, kopieren Sie die Serverschlüssel und -zertifikate aus dem Hotkeys-Verzeichnis in das OpenVPN-Verzeichnis:
cd /etc/openvpn/easy-rsa/keys sudo cp dh2048.pem ca.crt server.crt server.key /etc/openvpnJeder Client benötigt außerdem ein Zertifikat zur Authentifizierung des OpenVPN-Servers. Diese Schlüssel und Zertifikate werden auf dem Server generiert und Sie müssen sie dann auf Ihren Client kopieren, was wir im nächsten Schritt tun werden. Es wird empfohlen, dass Sie für jeden Client, den Sie mit Ihrem VPN verbinden möchten, separate Schlüssel und Lizenzen generieren. Da wir hier nur einen Client bereitstellen, nennen wir ihn Client, aber Sie können ihn bei Bedarf in einen aussagekräftigeren Namen ändern:
cd /etc/openvpn/easy-rsa ./build-key clientKopieren Sie abschließend die geöffnete Version der OpenSSL-Konfigurationsdatei, openssl-1.0.0.cnf, in einen Versionsnamen, openssl.cnf. Andernfalls kann es zu einem Fehler kommen, bei dem OpenSSL die Konfiguration nicht laden kann, da es seine eigene Version nicht erkennen kann:
cp /etc/openvpn/easy-rsa/openssl-1.0.0.cnf /etc/openvpn/easy-rsa/openssl.cnfNachdem Sie nun alle erforderlichen Schlüssel und Zertifikate für Ihren Server und Client erstellt haben, können Sie mit der Einrichtung des Routings zwischen den beiden Geräten fortfahren.
Schritt 5: Firewall- und Routing-Konfiguration
Legen Sie Firewall-Regeln fest
Beginnen Sie mit der Inspektion Ihrer aktiven Firewall-Zone:firewall-cmd --get-active-zonesIhre Firewall-Zone wird in der Ausgabe angezeigt. Im folgenden Beispiel ist es öffentlich.

firewall-cmd --zone=public --add-service openvpnFühren Sie dann den folgenden Befehl aus, um die oben genannten Anpassungen dauerhaft zu machen:
firewall-cmd --zone=public --add-service openvpn --permanentUm zu überprüfen, ob der OpenVPN-Dienst hinzugefügt wurde, führen Sie den folgenden Befehl aus:
firewall-cmd --list-services --zone=public

firewall-cmd --add-masqueradeMachen Sie es außerdem dauerhaft:
firewall-cmd --add-masquerade --permanentÜberprüfen Sie, ob die Maskerade hinzugefügt wurde, indem Sie Folgendes ausführen:
firewall-cmd --query-masqueradeDie Ausgabe sollte mit antworten
yes.
Konfigurationsrouting
Nachdem Sie die vorangegangenen Schritte durchgeführt haben, können Sie mit dem Routing zu Ihrem OpenVPN-Subnetz beginnen. Erstellen Sie eine Variable, die die Hauptnetzwerkschnittstelle Ihres Servers darstellt. VAR ist der Variablenname im folgenden Befehl. Sie können jedoch eine Variable mit einem beliebigen Namen definieren.VAR=$(ip route get 208.67.222.222 | awk 'NR==1 {print $(NF-2)}')Fügen Sie dann mithilfe der zuvor definierten Variablen die Routing-Regel dauerhaft hinzu:firewall-cmd --permanent --direct --passthrough ipv4 -t nat -A POSTROUTING -s 10.8.0.0/24 -o $VAR -j MASQUERADEUm die Änderungen anzuzeigen, starten Sie Firewalld neu:
firewall-cmd --LadenAktivieren Sie die IP-Weiterleitung, um den gesamten Webverkehr vom Client an die IP-Adresse des Servers weiterzuleiten. Öffnen Sie die Konfigurationsdatei sysctl.conf:
vi /etc/sysctl.confFügen Sie am Anfang der Datei die folgende Zeile hinzu:
net.ipv4.ip_forward = 1Starten Sie abschließend den Dienst wie folgt neu:
systemctl startet network.service neu
Schritt 6: Starten Sie OpenVPN
Führen Sie den folgenden Befehl aus, um den OpenVPN-Dienst zu starten:systemctl -f start openvpn@server.serviceFühren Sie dann Folgendes aus:, damit es beim Booten startet.
systemctl -f aktiviere openvpn@server.serviceÜberprüfen Sie, ob der Dienst betriebsbereit ist, indem Sie Folgendes verwenden:
systemctl status openvpn@server.serviceDas Ergebnis sollte darauf hinweisen, dass der OpenVPN-Dienst des Servers betriebsbereit ist.
Schritt 7: Richten Sie einen OpenVPN-Client ein
Nachdem der OpenVPN-Server konfiguriert wurde, können Sie Ihren Client-PC einrichten und ihn mit dem Server verbinden. Jeder Client-Computer muss über lokale Kopien des CA-Zertifikats, des Client-Schlüssels, des SSL-Zertifikats und des Verschlüsselungsschlüssels verfügen, wie in Schritt 4 angegeben. Suchen und kopieren Sie die folgenden Serverdateien auf den Client-Computer:- /etc/openvpn/easy-rsa/easyrsa3/pki/ca.crt
- /etc/openvpn/easy-rsa/easyrsa3/pki/client.crt
- /etc/openvpn/easy-rsa/easyrsa3/pki/private/client.key
- /etc/openvpn/myvpn.tlsauth
vi client.ovpnFüllen Sie die Lücken mit den folgenden Informationen aus: Client tls-client ca /Pfad/zu/ca.crt cert /Pfad/zu/client.crt key /Pfad/zu/client.key tls-crypt /Pfad/zu/myvpn.tlsauth remote-cert-eku „TLS-Webclient-Authentifizierung“ proto udp remote Ihre_Server-IP 1194 udp dev tun topology subnet pull user nobody group nobody. Achten Sie darauf, die fettgedruckten Teile durch Ihre entsprechenden Werte zu ersetzen.

Speichern und schließen Sie die Datei.
Schritt 8: Verbinden Sie einen Client mit OpenVPN
Die Methoden zum Herstellen einer Verbindung mit OpenVPN variieren je nach Betriebssystem Ihres Clientcomputers.Für Benutzer von Linux
Führen Sie den folgenden Befehl aus, um eine Verbindung zu OpenVPN herzustellen:openvpn --config /path/to/client.ovpn